
סקירה כללית
כניסה באמצעות חשבון Google מבוססת-OAuth עם קישור יעיל מוסיפה כניסה באמצעות חשבון Google על גבי קישור OAuth. הקישור מאפשר למשתמשי Google ליהנות מחוויה חלקה, ובאופן אופציונלי גם ליצור חשבון חדש בשירות שלכם באמצעות חשבון Google שלהם.
כדי לבצע קישור חשבונות באמצעות OAuth וכניסה באמצעות חשבון Google, פועלים לפי השלבים הכלליים הבאים:
- קודם כל, צריך לבקש מהמשתמש לתת הסכמה לגישה לפרופיל שלו ב-Google.
- משתמשים במידע בפרופיל כדי לבדוק אם חשבון המשתמש קיים.
- למשתמשים קיימים, מקשרים את החשבונות.
- אם לא הצלחתם למצוא התאמה למשתמש Google במערכת האימות שלכם, צריך לאמת את טוקן הזהות שהתקבל מ-Google. אם השירות שלכם תומך ביצירת חשבון, תוכלו ליצור משתמש על סמך פרטי הפרופיל שכלולים באסימון המזהה.
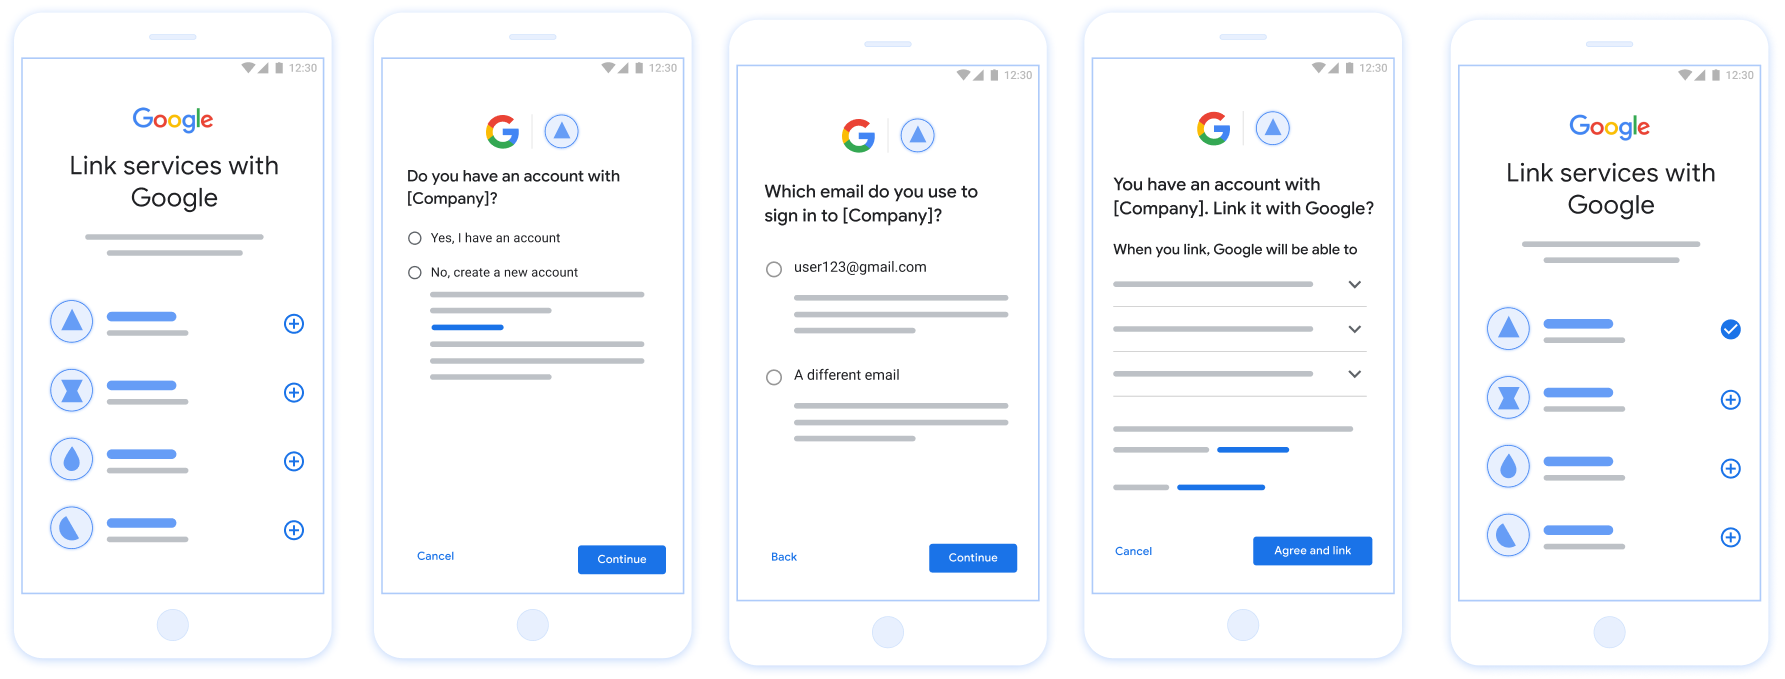
איור 1. קישור חשבון בטלפון של משתמש באמצעות קישור פשוט
קישור יעיל: OAuth + תהליך כניסה באמצעות חשבון Google
דיאגרמת הרצף הבאה מציגה את האינטראקציות בין המשתמש, Google ונקודת הקצה של חילופי הטוקנים שלכם לקישור פשוט.
תפקידים ותחומי אחריות
בטבלה הבאה מוגדרים התפקידים ותחומי האחריות של הגורמים בתהליך המקוצר של קישור החשבונות.
| המשתמש / הרכיב | תפקיד ב-GAL | תחומי אחריות |
|---|---|---|
| אפליקציית Google / שרת | לקוח OAuth | מקבל את הסכמת המשתמש לכניסה באמצעות חשבון Google, מעביר הצהרות זהות (JWT) לשרת שלכם ושומר בצורה מאובטחת את הטוקנים שמתקבלים. |
| נקודת הקצה של חילופי הטוקנים | ספק זהויות / שרת הרשאות | מאמת את הצהרות הזהות, בודק אם יש חשבונות קיימים, מטפל בכוונה הנדרשת לקישור חשבונות (check, get) ובכוונה האופציונלית create, ומנפיק טוקנים על סמך הכוונות המבוקשות. |
| Your Service API | שרת משאבים | מאפשר גישה לנתוני משתמש כשמוצג אסימון גישה תקין. |
הדרישות לקישור פשוט
- מטמיעים את תהליך הקישור הבסיסי באמצעות OAuth. השירות שלכם צריך לתמוך בנקודות קצה של הרשאה והחלפת אסימונים שתואמות ל-OAuth 2.0.
- נקודת הקצה של החלפת האסימונים חייבת לתמוך בהצהרות של JSON Web Token (JWT) וליישם את הכוונות הנדרשות
checkו-get, ואופציונלית את הכוונהcreate.
לוגיקת ההחלטה לקישור פשוט
הלוגיקה הבאה קובעת איך מתבצעת קריאה לכוונות במהלך תהליך הקישור הפשוט:
- האם למשתמש יש חשבון במערכת האימות שלכם? (המשתמש מחליט אם לבחור באפשרות YES או NO)
- YES : האם המשתמש משתמש בכתובת האימייל שמשויכת לחשבון Google שלו כדי להיכנס לפלטפורמה שלך? (המשתמש מחליט אם לבחור באפשרות 'כן' או 'לא')
- כן : האם למשתמש יש חשבון תואם במערכת האימות שלכם? (מתבצעת שיחה עם
checkintent כדי לאשר)- כן : מתבצעת קריאה ל
getintent והחשבון מקושר אם הפונקציה get intent מחזירה ערך בהצלחה. - לא : ליצור חשבון חדש? (המשתמש מחליט אם ליצור חשבון על ידי בחירה באפשרות 'כן' או 'לא'; רלוונטי רק אם השירות תומך ביצירת חשבון)
- כן : מתבצעת קריאה אל
createintent והחשבון מקושר אם הפעולה create intent מסתיימת בהצלחה. - לא : מופעל תהליך הקישור באמצעות OAuth, המשתמש מועבר לדפדפן שלו ומוצגת לו האפשרות לקשר חשבון עם כתובת אימייל אחרת.
- כן : מתבצעת קריאה אל
- כן : מתבצעת קריאה ל
- לא : מופעל תהליך הקישור באמצעות OAuth, המשתמש מועבר לדפדפן ומוצגת לו האפשרות לקשר כתובת אימייל אחרת.
- כן : האם למשתמש יש חשבון תואם במערכת האימות שלכם? (מתבצעת שיחה עם
- לא : האם למשתמש יש חשבון תואם במערכת האימות שלך? (מתבצעת שיחה עם
checkintent כדי לאשר)- כן : מתבצעת קריאה אל
getintent והחשבון מקושר אם הפונקציה get intent מחזירה ערך בהצלחה. - לא : אם השירות תומך ביצירת חשבון, מתבצעת קריאה אל
createהכוונה והחשבון מקושר אם הכוונה ליצירת חשבון מוחזרת בהצלחה. אם יצירת חשבון לא נתמכת, נקודת הקצה צריכה להחזיר שגיאת קישור HTTP 401 כדי להפעיל את תהליך הקישור החלופי של OAuth.
- כן : מתבצעת קריאה אל
- YES : האם המשתמש משתמש בכתובת האימייל שמשויכת לחשבון Google שלו כדי להיכנס לפלטפורמה שלך? (המשתמש מחליט אם לבחור באפשרות 'כן' או 'לא')
מתכון להטמעה
נקודת הקצה של החלפת הטוקנים צריכה להטמיע את כוונות check ו-get הנדרשות, ואם רוצים לתמוך בקישור פשוט, גם את כוונת create.
כדי לטפל בכוונה שונה:
检查现有用户账号(检查 intent)
Google 会调用您的令牌交换端点,以验证 Google 用户是否存在于您的系统中。如需了解参数详情,请参阅简化的关联 intent。
实现方案
如需处理所需的 check intent,请执行以下操作:
验证请求:
- 验证
client_id、client_secret和grant_type(必须为urn:ietf:params:oauth:grant-type:jwt-bearer)。 - 使用 JWT
验证 中的条件验证
assertion(JWT)。
- 验证
查找用户:
- 检查 JWT 中的 Google 账号 ID (
sub) 或电子邮件地址是否与数据库中的用户匹配。
- 检查 JWT 中的 Google 账号 ID (
回应:
- 如果找到:返回 HTTP
200 OK,并附带{"account_found": "true"}。 - 如果未找到:返回 HTTP
404 Not Found,并附带{"account_found": "false"}。
- 如果找到:返回 HTTP
טיפול בקישור אוטומטי (קבלת כוונת המשתמש)
אם החשבון קיים, Google מתקשרת לנקודת הקצה עם intent=get כדי לאחזר טוקנים. פרטים על הפרמטרים זמינים במאמר קישור יעיל של כוונות.
מתכון להטמעה
כדי לטפל בכוונת המשתמש get הנדרשת, מבצעים את הפעולות הבאות:
אימות הבקשה:
- מאמתים את
client_id,client_secretוgrant_type. - מאמתים את
assertion(JWT).
- מאמתים את
חיפוש משתמש:
- מוודאים שהמשתמש קיים באמצעות הטענה
subאוemail.
- מוודאים שהמשתמש קיים באמצעות הטענה
שליחת תשובה:
- אם הפעולה הצליחה: ייווצר ויוחזר
access_token,refresh_tokenו-expires_inבתגובת JSON (HTTP200 OK). - אם הקישור נכשל: מחזירים HTTP
401 Unauthorizedעם{"error": "linking_error"}ואפשרות להוסיףlogin_hintכדי לחזור לקישור OAuth רגיל.
- אם הפעולה הצליחה: ייווצר ויוחזר
使用“使用 Google 账号登录”功能处理账号创建事宜(创建 intent)
如果您的服务支持账号创建,并且不存在任何账号,Google 会使用 intent=create 调用您的端点,以创建新用户。如需了解参数详情,
请参阅 简化的关联流程
intent。
实现方案
如需处理可选的 create intent,请执行以下操作:
验证请求:
- 验证
client_id、client_secret和grant_type。 - 验证
assertion(JWT)。
- 验证
验证用户不存在:
- 检查您的数据库中是否已存在
sub或email。 - 如果用户存在,请返回 HTTP
401 Unauthorized,并使用{"error": "linking_error", "login_hint": "USER_EMAIL"}强制 回退到 OAuth 关联流程。
- 检查您的数据库中是否已存在
创建账号:
- 使用 JWT 中的
sub、email、name和picture声明创建新的用户记录。
- 使用 JWT 中的
回应:
- 在 JSON 响应中生成并返回令牌 (HTTP
200 OK)。
- 在 JSON 响应中生成并返回令牌 (HTTP
איך מקבלים את מזהה הלקוח ב-Google API
תצטרכו לספק את מזהה הלקוח של Google API במהלך תהליך ההרשמה לקישור החשבון. כדי לקבל את מזהה הלקוח של ה-API, צריך להשתמש בפרויקט שיצרתם במהלך השלבים של קישור OAuth. כדי לעשות זאת, מבצעים את השלבים הבאים:
- עוברים אל דף הלקוחות.
יוצרים פרויקט ב-Google APIs או בוחרים פרויקט קיים.
אם בפרויקט שלכם אין מזהה לקוח מסוג אפליקציית אינטרנט, לוחצים על יצירת לקוח כדי ליצור אחד. חשוב להוסיף את הדומיין של האתר לתיבה מקורות מורשים של JavaScript. כשמבצעים בדיקות מקומיות או פיתוח, צריך להוסיף את
http://localhostואתhttp://localhost:<port_number>לשדה מקורות JavaScript מורשים.
אימות ההטמעה
כדי לאמת את ההטמעה, אפשר להשתמש בכלי OAuth 2.0 Playground.
בכלי, מבצעים את השלבים הבאים:
- לוחצים על Configuration (הגדרה) כדי לפתוח את חלון ההגדרה של OAuth 2.0.
- בשדה OAuth flow (תהליך OAuth), בוחרים באפשרות Client-side (בצד הלקוח).
- בשדה OAuth Endpoints (נקודות קצה של OAuth), בוחרים באפשרות Custom (מותאם אישית).
- בשדות המתאימים, מציינים את נקודת הקצה של OAuth 2.0 ואת מזהה הלקוח שהקציתם ל-Google.
- בקטע Step 1, לא בוחרים אף היקף של Google. במקום זאת, משאירים את השדה הזה ריק או מקלידים היקף הרשאות שתקף לשרת (או מחרוזת שרירותית אם לא משתמשים בהיקפי הרשאות OAuth). בסיום, לוחצים על הרשאת ממשקי API.
- בקטעים שלב 2 ושלב 3, עוברים על תהליך ההרשאה באמצעות OAuth 2.0 ומוודאים שכל שלב פועל כמו שצריך.
כדי לאמת את ההטמעה, אפשר להשתמש בכלי Google Account Linking Demo.
בכלי, מבצעים את השלבים הבאים:
- לוחצים על הכפתור כניסה באמצעות חשבון Google.
- בוחרים את החשבון שרוצים לקשר.
- מזינים את מזהה השירות.
- אפשר להזין היקף אחד או יותר שרוצים לבקש גישה אליהם.
- לוחצים על התחלת ההדגמה.
- כשמופיעה הבקשה, מאשרים שרוצים להסכים לבקשת הקישור או לדחות אותה.
- מוודאים שמופנים לפלטפורמה שלכם.