
Tổng quan
Tính năng Liên kết tinh giản dựa trên OAuth bằng Google bổ sung tính năng Đăng nhập bằng Google vào liên kết OAuth. Điều này mang lại trải nghiệm liên kết liền mạch cho người dùng Google và cho phép tạo tài khoản (không bắt buộc), nhờ đó, người dùng có thể tạo tài khoản mới trên dịch vụ của bạn bằng Tài khoản Google của họ.
Để thực hiện liên kết tài khoản bằng OAuth và Đăng nhập bằng Google, hãy làm theo các bước chung sau:
- Trước tiên, hãy yêu cầu người dùng đồng ý cho phép truy cập vào hồ sơ của họ trên Google.
- Sử dụng thông tin trong hồ sơ của họ để kiểm tra xem tài khoản người dùng có tồn tại hay không.
- Đối với người dùng hiện tại, hãy liên kết các tài khoản.
- Nếu bạn không tìm thấy người dùng Google nào phù hợp trong hệ thống xác thực của mình, hãy xác thực mã nhận dạng người dùng nhận được từ Google. Nếu dịch vụ của bạn hỗ trợ việc tạo tài khoản, thì bạn có thể tạo người dùng dựa trên thông tin hồ sơ có trong mã thông báo nhận dạng.
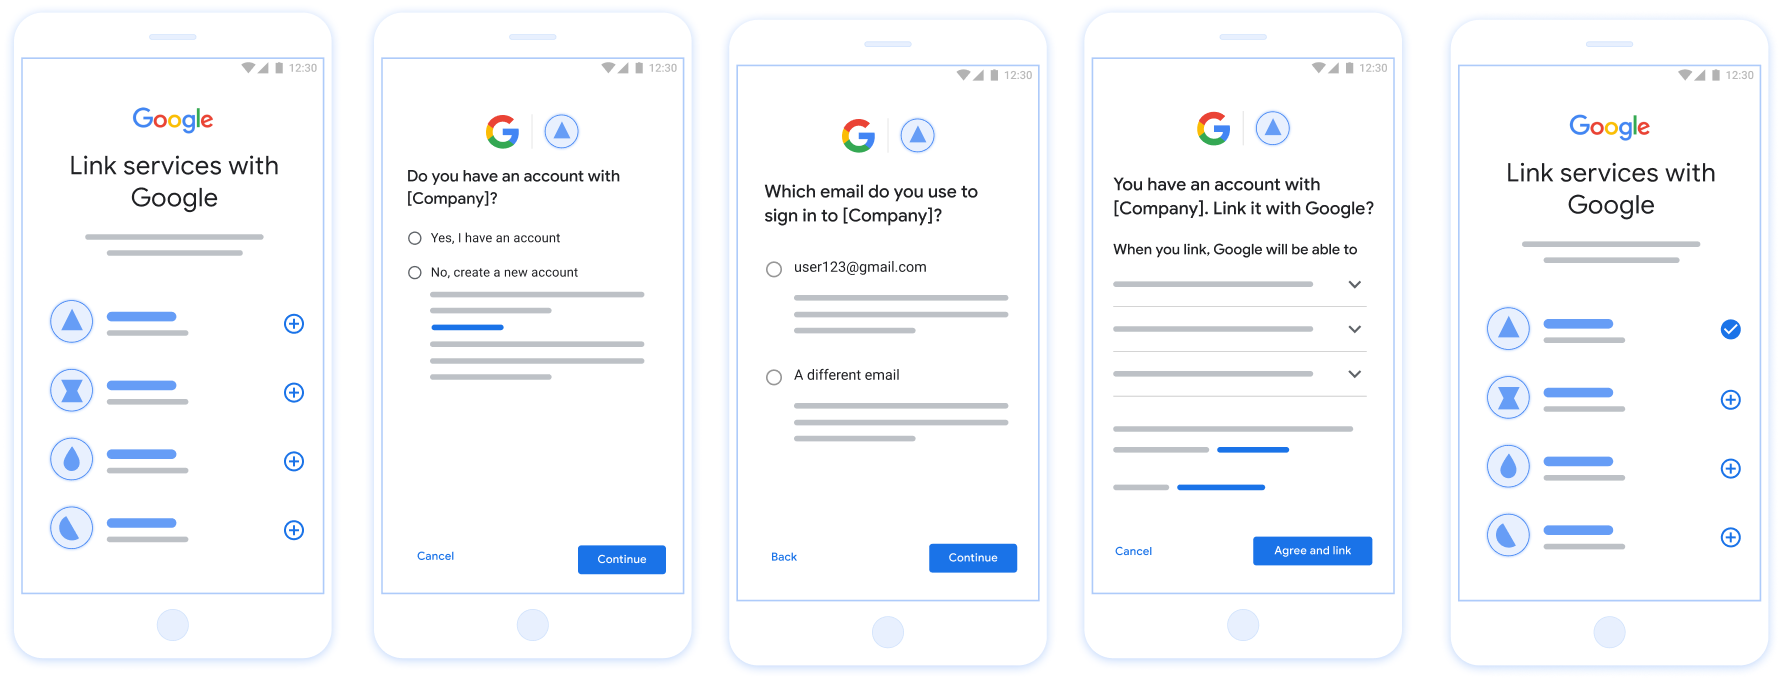
Hình 1 Liên kết tài khoản trên điện thoại của người dùng bằng tính năng Liên kết đơn giản
Liên kết tinh giản: OAuth + quy trình Đăng nhập bằng Google
Sơ đồ trình tự sau đây trình bày chi tiết các lượt tương tác giữa Người dùng, Google và điểm cuối trao đổi mã thông báo của bạn cho tính năng Liên kết tinh giản.
Vai trò và trách nhiệm
Bảng sau đây xác định vai trò và trách nhiệm của các tác nhân trong quy trình Liên kết tinh giản.
| Người thực hiện / Thành phần | Vai trò GAL | Yêu cầu của công việc |
|---|---|---|
| Ứng dụng / Máy chủ của Google | Ứng dụng OAuth | Lấy sự đồng ý của người dùng cho tính năng Đăng nhập bằng Google, truyền các câu khẳng định về danh tính (JWT) đến máy chủ của bạn và lưu trữ an toàn các mã thông báo nhận được. |
| Điểm cuối trao đổi mã thông báo | Nhà cung cấp dịch vụ danh tính / Máy chủ uỷ quyền | Xác thực các câu khẳng định về danh tính, kiểm tra các tài khoản hiện có, xử lý các ý định liên kết tài khoản bắt buộc (check, get) và ý định create không bắt buộc, đồng thời phát hành mã thông báo dựa trên các ý định được yêu cầu. |
| API Dịch vụ của bạn | Máy chủ tài nguyên | Cung cấp quyền truy cập vào dữ liệu người dùng khi được cung cấp mã truy cập hợp lệ. |
Yêu cầu đối với tính năng Liên kết đơn giản
- Triển khai quy trình liên kết OAuth cơ bản. Dịch vụ của bạn phải hỗ trợ các điểm cuối uỷ quyền và trao đổi mã thông báo tuân thủ OAuth 2.0.
- Điểm cuối trao đổi mã thông báo phải hỗ trợ các câu khẳng định Mã thông báo web JSON (JWT) và triển khai các ý định
checkvàgetbắt buộc, đồng thời có thể triển khai ý địnhcreate.
Logic quyết định để đơn giản hoá quy trình liên kết
Logic sau đây xác định cách gọi các ý định trong quy trình Liên kết đơn giản:
- Người dùng có tài khoản trong hệ thống xác thực của bạn không? (Người dùng quyết định bằng cách chọn CÓ hoặc KHÔNG)
- CÓ : Người dùng có sử dụng email liên kết với Tài khoản Google của họ để đăng nhập vào nền tảng của bạn không? (Người dùng quyết định bằng cách chọn CÓ hoặc KHÔNG)
- CÓ : Người dùng có tài khoản trùng khớp trong hệ thống xác thực của bạn không? (
checkintent được gọi để xác nhận)- CÓ :
getý định được gọi và tài khoản được liên kết nếu ý định nhận được trả về thành công. - KHÔNG : Tạo tài khoản mới? (Người dùng quyết định bằng cách chọn CÓ hoặc KHÔNG; chỉ áp dụng nếu dịch vụ của bạn hỗ trợ việc tạo tài khoản)
- CÓ : Ý định
createsẽ được gọi và tài khoản sẽ được liên kết nếu ý định tạo trả về thành công. - KHÔNG : Quy trình liên kết OAuth được kích hoạt, người dùng được chuyển hướng đến trình duyệt của họ và người dùng có thể chọn liên kết với một email khác.
- CÓ : Ý định
- CÓ :
- KHÔNG : Quy trình liên kết OAuth được kích hoạt, người dùng được chuyển hướng đến trình duyệt của họ và người dùng có thể liên kết với một email khác.
- CÓ : Người dùng có tài khoản trùng khớp trong hệ thống xác thực của bạn không? (
- KHÔNG : Người dùng có tài khoản trùng khớp trong hệ thống xác thực của bạn không? (
checkintent được gọi để xác nhận)- CÓ :
getintent được gọi và tài khoản được liên kết nếu getintent trả về thành công. - KHÔNG : Nếu dịch vụ của bạn hỗ trợ việc tạo tài khoản, thì ý định
createsẽ được gọi và tài khoản sẽ được liên kết nếu ý định tạo trả về thành công. Nếu không hỗ trợ việc tạo tài khoản, điểm cuối của bạn sẽ trả về HTTP 401 linking_error để kích hoạt quy trình liên kết OAuth dự phòng.
- CÓ :
- CÓ : Người dùng có sử dụng email liên kết với Tài khoản Google của họ để đăng nhập vào nền tảng của bạn không? (Người dùng quyết định bằng cách chọn CÓ hoặc KHÔNG)
Công thức triển khai
Điểm cuối trao đổi mã thông báo của bạn phải triển khai các ý định check và get bắt buộc, cũng như ý định create (không bắt buộc) để hỗ trợ tính năng Liên kết tinh giản.
Hãy làm theo các bước sau để xử lý các ý định khác nhau:
Check for an existing user account (check intent)
Google calls your token exchange endpoint to verify if the Google user exists in your system. For parameter details, see Streamlined Linking Intents.
Implementation Recipe
To handle the required check intent, perform the following actions:
Validate the request:
- Verify
client_id,client_secret, andgrant_type(must beurn:ietf:params:oauth:grant-type:jwt-bearer). - Validate the
assertion(JWT) using the criteria in JWT Validation.
- Verify
Lookup user:
- Check if the Google Account ID (
sub) or email address in the JWT matches a user in your database.
- Check if the Google Account ID (
Respond:
- If found: Return HTTP
200 OKwith{"account_found": "true"}. - If not found: Return HTTP
404 Not Foundwith{"account_found": "false"}.
- If found: Return HTTP
Handle automatic linking (get intent)
If the account exists, Google calls your endpoint with intent=get to retrieve
tokens. For parameter details, see Streamlined Linking
Intents.
Implementation Recipe
To handle the required get intent, perform the following actions:
Validate the request:
- Verify
client_id,client_secret, andgrant_type. - Validate the
assertion(JWT).
- Verify
Lookup user:
- Verify the user exists using the
suboremailclaim.
- Verify the user exists using the
Respond:
- If successful: Generate and return
access_token,refresh_token, andexpires_inin a JSON response (HTTP200 OK). - If linking fails: Return HTTP
401 Unauthorizedwith{"error": "linking_error"}and an optionallogin_hintto fall back to standard OAuth linking.
- If successful: Generate and return
使用“使用 Google 账号登录”功能处理账号创建事宜(创建 intent)
如果您的服务支持账号创建,并且不存在任何账号,Google 会使用 intent=create 调用您的端点,以创建新用户。如需了解参数详情,
请参阅 简化的关联流程
intent。
实现方案
如需处理可选的 create intent,请执行以下操作:
验证请求:
- 验证
client_id、client_secret和grant_type。 - 验证
assertion(JWT)。
- 验证
验证用户不存在:
- 检查您的数据库中是否已存在
sub或email。 - 如果用户存在,请返回 HTTP
401 Unauthorized,并使用{"error": "linking_error", "login_hint": "USER_EMAIL"}强制 回退到 OAuth 关联流程。
- 检查您的数据库中是否已存在
创建账号:
- 使用 JWT 中的
sub、email、name和picture声明创建新的用户记录。
- 使用 JWT 中的
回应:
- 在 JSON 响应中生成并返回令牌 (HTTP
200 OK)。
- 在 JSON 响应中生成并返回令牌 (HTTP
Lấy Mã ứng dụng khách Google API
Bạn sẽ phải cung cấp Mã ứng dụng Google API trong quá trình đăng ký Liên kết tài khoản. Để lấy Mã ứng dụng API bằng dự án mà bạn đã tạo trong khi hoàn tất các bước liên kết OAuth. Để làm như vậy, hãy hoàn tất các bước sau:
- Chuyển đến trang Ứng dụng.
Tạo hoặc chọn một dự án API của Google.
Nếu dự án của bạn chưa có Mã ứng dụng cho Loại ứng dụng web, hãy nhấp vào Tạo ứng dụng để tạo một mã ứng dụng. Hãy nhớ thêm miền của trang web vào hộp Nguồn gốc được uỷ quyền của JavaScript. Khi thực hiện kiểm thử hoặc phát triển cục bộ, bạn phải thêm cả
http://localhostvàhttp://localhost:<port_number>vào trường Nguồn gốc JavaScript được uỷ quyền.
Xác thực cách triển khai của bạn
您可以使用 OAuth 2.0 Playground 工具验证您的实现。
在该工具中,执行以下步骤:
- 点击配置 以打开“OAuth 2.0 配置”窗口。
- 在 OAuth flow(OAuth 流程)字段中,选择 Client-side(客户端)。
- 在 OAuth Endpoints 字段中,选择 Custom。
- 在相应字段中指定您的 OAuth 2.0 端点以及您分配给 Google 的客户端 ID。
- 在第 1 步部分中,请勿选择任何 Google 范围。请将此字段留空,或输入适用于您服务器的范围(如果您不使用 OAuth 范围,则输入任意字符串)。完成后,点击 Authorize APIs。
- 在第 2 步和第 3 步部分中,完成 OAuth 2.0 流程,并验证每个步骤是否按预期运行。
您可以使用 Google 账号关联演示工具验证您的实现。
在该工具中,执行以下步骤:
- 点击使用 Google 账号登录按钮。
- 选择您要关联的账号。
- 输入服务 ID。
- (可选)输入您将请求访问的一个或多个范围。
- 点击开始演示。
- 当系统提示时,请确认您可以同意或拒绝关联请求。
- 确认您已重定向到相应平台。