
Se o app pedir permissão para usar as APIs do Google para acessar dados de usuários do Google, talvez seja necessário concluir um processo de verificação antes de disponibilizar o app ao público pela primeira vez.
Se esse requisito se aplica ao seu app depende principalmente de dois fatores:
- O tipo de dados do usuário que você acessa: informações de perfil público, itens da agenda, arquivos no Drive, determinados dados de condicionamento físico etc.
- O grau de acesso necessário: somente leitura, leitura e gravação etc.
Quando você usa o OAuth 2.0 para receber permissão de uma Conta do Google para acessar os dados dela, você usa strings chamadas escopos para especificar o tipo de dados que quer acessar em nome dela. Se o app solicitar escopos categorizados como sensíveis ou restritos, provavelmente será necessário concluir o processo de verificação, a menos que o uso do app se qualifique para uma exceção.
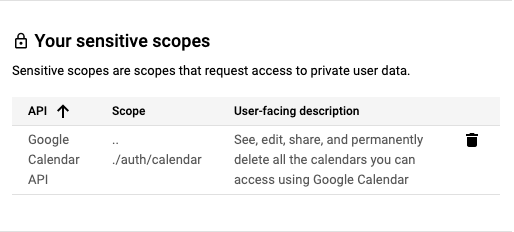
Exemplos de escopos sensíveis incluem ler eventos armazenados no Google Agenda, armazenar um novo contato no Contatos do Google ou excluir um vídeo do YouTube. Para mais informações sobre os escopos disponíveis e as classificações deles, consulte a documentação de referência dos endpoints de API chamados pelo app e qualquer guia de autorização relacionado publicado para a API.
Você precisa solicitar escopos que exijam a menor quantidade de acesso aos dados do usuário necessários para fornecer essa funcionalidade. Por exemplo, um app que apenas lê dados não pode solicitar acesso para ler, gravar e excluir conteúdo quando um escopo mais restrito está disponível para a API e os endpoints relacionados. Os dados que você recebe de uma API do Google só podem ser usados de acordo com as políticas da API e da maneira que você representa aos usuários nas ações do app e na Política de Privacidade.
Considere o tempo necessário para concluir a verificação no plano de lançamento do app ou de novos recursos que exijam um novo escopo. O processo de verificação de escopo sensível pode levar até 10 dias para ser concluído. Seu app pode estar qualificado para concluir a verificação de marca como um subconjunto da solicitação de verificação de escopo sensível.
Entender os escopos sensíveis
Os escopos sensíveis exigem análise do Google antes que qualquer Conta do Google possa conceder acesso. Os administradores da organização do Google Workspace podem restringir o acesso a escopos sensíveis para impedir o acesso por IDs de cliente OAuth que a organização não marca explicitamente como confiáveis.
Entender o uso do escopo
- Revise os escopos que seu app usa ou quer usar. Para encontrar o uso atual do escopo, examine o código-fonte do app para ver se há escopos enviados com solicitações de autorização.
- Determine se cada escopo solicitado é necessário para as ações pretendidas do recurso do app e se ele usa o privilégio mínimo necessário para fornecer o recurso. Uma API do Google normalmente tem documentação de referência na página do Google Developers do produto para os endpoints, que inclui o escopo necessário para chamar o endpoint ou propriedades específicas dele. Para mais informações sobre os escopos de acesso necessários para os endpoints de API que seu app chama, leia a documentação de referência desses endpoints.
- Os dados recebidos de uma API do Google só podem ser usados de acordo com as políticas da API e da maneira que você representa aos usuários nas ações do app e na Política de Privacidade.
- Consulte a documentação da API para saber mais sobre cada escopo, incluindo o possível status sensível ou restrito.
- Declare todos os escopos usados pelo app na página de acesso a dados do Console do Cloud. Os escopos que você especifica são agrupados em categorias sensíveis ou restritas para destacar qualquer verificação adicional necessária.
- Encontre o melhor escopo que corresponda aos dados usados pela sua integração, entenda o uso dele, confirme se tudo ainda funciona em um ambiente de teste e prepare-se para enviar para verificação.
Etapas para se preparar para a verificação
Todos os apps que usam APIs do Google para solicitar acesso a dados precisam seguir as etapas abaixo para concluir a verificação de marca:
- Confirme se o app não se enquadra em nenhum dos casos de uso na seção Exceções aos requisitos de verificação.
- Verifique se o app obedece aos requisitos para marcas das APIs ou do produto associado. Por exemplo, consulte as diretrizes de branding para escopos do Login do Google.
- Verifique a propriedade dos domínios autorizados do seu projeto no Google Search Console. Use uma Conta do Google associada ao projeto do Console de APIs como proprietário ou editor.
- Verifique se todas as informações de branding na tela de permissão do OAuth, como o nome do app, o e-mail de suporte, o URI da página inicial, o URI da Política de Privacidade etc., representam com precisão a identidade do app.
Requisitos da página inicial do aplicativo
Verifique se a página inicial atende aos seguintes requisitos:
- A página inicial precisa ser acessível ao público, não apenas aos usuários conectados ao site.
- A relevância da página inicial para o app em análise precisa ser clara.
- Links para a página de detalhes do app na Google Play Store ou para a página do Facebook dele não são considerados páginas iniciais válidas.
Requisitos do link da Política de Privacidade do aplicativo
Verifique se a Política de Privacidade do seu app atende aos seguintes requisitos:
- A Política de Privacidade precisa estar visível para os usuários, hospedada no mesmo domínio da página inicial do aplicativo e vinculada à tela de permissão OAuth do Console de APIs do Google. A página inicial precisa incluir uma descrição da funcionalidade do app, além de links para a Política de Privacidade e os Termos de Serviço opcionais.
- A Política de Privacidade precisa divulgar como o aplicativo acessa, usa, armazena ou compartilha dados do usuário do Google. Você precisa limitar o uso de dados do usuário do Google às práticas divulgadas na Política de Privacidade publicada.
Como enviar seu app para verificação de marca
Um projeto do console do Google Cloud organiza todos os recursos do console do Cloud. Um projeto consiste em um conjunto de Contas do Google associadas que têm permissão para realizar operações do projeto, um conjunto de APIs ativadas e configurações de faturamento, autenticação e monitoramento dessas APIs. Por exemplo, um projeto pode conter um ou mais clientes OAuth, configurar APIs para uso por esses clientes e configurar uma tela de permissão OAuth que é mostrada aos usuários antes que eles autorizem o acesso ao seu app.
Se algum dos seus clientes OAuth não estiver pronto para produção, sugerimos que você o exclua do projeto que está solicitando a verificação. Isso pode ser feito na página Clientes.
Para enviar para verificação, siga estas etapas:
- Verifique se o app obedece aos Termos de Serviço das APIs do Google e à Política de dados do usuário dos serviços de API do Google.
- Mantenha atualizados os papéis de proprietário e editor das contas associadas ao projeto, bem como o e-mail de suporte ao usuário da tela de permissão OAuth e os dados de contato do desenvolvedor no console do Cloud. Isso garante que os membros certos da sua equipe sejam notificados sobre novos requisitos.
- Acesse a página de branding do OAuth no console do Cloud.
- Clique no botão Seletor de projetos.
- Na caixa de diálogo Selecionar de que aparece, selecione seu projeto. Se você não encontrar o projeto, mas souber o ID do projeto, crie um URL no navegador no seguinte formato:
https://console.developers.google.com/auth/branding?project=[PROJECT_ID]
- Na página Branding, forneça as informações de branding do app, incluindo nome, logotipo, dados de contato do desenvolvedor e links relevantes. Todas as mudanças feitas são salvas como Rascunho de branding.
- Clique no botão Verificar branding para iniciar o processo de avaliação. A análise automática geralmente é concluída em alguns minutos.
- Quando a avaliação for concluída, revise o status. Se tudo der certo, o status vai mudar para Pronto para publicação. Se a verificação automática falhar, você poderá ver os problemas detectados e corrigi-los ou solicitar uma revisão manual.
- Clique no botão Publicar branding para ativar a nova identidade visual.
- Se o app também exigir verificação para escopos sensíveis ou restritos, acesse a Central de Verificação do OAuth para acompanhar o Status de acesso aos dados e fornecer as informações adicionais solicitadas, como um vídeo de demonstração. É preciso ter um status de branding publicado antes de solicitar a verificação para acesso aos dados.
- Use o botão Adicionar ou remover escopos para declarar todos os escopos solicitados pelo app. Um conjunto inicial de escopos necessários para o Login do Google é preenchido automaticamente na seção Escopos não sensíveis. Os escopos adicionados são classificados como não sensíveis, sensíveis ou restritos.
- Forneça até três links para documentos relevantes sobre recursos relacionados no seu app.
- Nas etapas seguintes, forneça as informações adicionais solicitadas sobre o app.
- Prepare uma justificativa detalhada para cada escopo sensível solicitado, além de uma explicação de por que um escopo mais restrito não é suficiente. Por exemplo: "Meu
app vai usar
https://www.googleapis.com/auth/calendarpara mostrar os dados do Google Agenda de um usuário na tela de agendamento do meu app. Isso permite que os usuários gerenciem os compromissos pelo meu app e sincronizem as mudanças com o Google Agenda". - Prepare um vídeo que demonstre como um usuário inicia e concede acesso aos escopos solicitados e mostre, em detalhes, o uso dos escopos sensíveis e restritos concedidos no app. Faça upload do vídeo no YouTube Studio e defina a Visibilidade como Não listado. Você precisa fornecer um link
para o vídeo de demonstração no campo de link do YouTube.
- Mostre o processo de permissão de acesso OAuth que os usuários vão seguir, em inglês. Isso inclui o fluxo de consentimento e, se você usa o Login do Google, o fluxo de login.
- Mostre que a tela de permissão OAuth exibe corretamente o nome do app.
- Mostre que a barra de endereço do navegador da tela de permissão OAuth inclui corretamente o ID do cliente OAuth do seu app.
- Para mostrar como os dados serão usados, demonstre a funcionalidade ativada por cada escopo sensível solicitado.
- Prepare uma justificativa detalhada para cada escopo sensível solicitado, além de uma explicação de por que um escopo mais restrito não é suficiente. Por exemplo: "Meu
app vai usar
Depois que você publicar sua marca ou enviar uma solicitação de acesso a dados, a equipe de confiabilidade e segurança do Google poderá entrar em contato por e-mail para pedir mais informações ou indicar as etapas que você precisa concluir. Confira seus endereços de e-mail na seção Informações de contato do desenvolvedor e o e-mail de suporte da tela de permissão OAuth para solicitações de mais informações. Você também pode acessar as páginas "Branding" ou "Central de verificação" do projeto para confirmar o status atual da análise, inclusive se o processo está pausado enquanto aguardamos sua resposta.
Exceções aos requisitos de verificação
Se o app for usado em qualquer um dos cenários descritos nas seções a seguir, não será necessário enviá-lo para revisão.
Uso pessoal
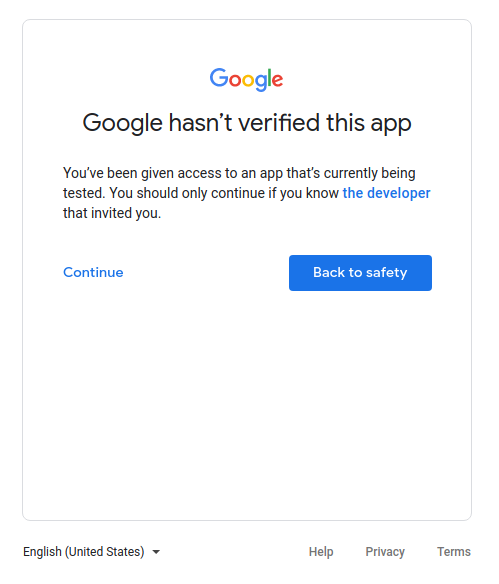
Um caso de uso é se você for o único usuário do app ou se ele for usado por poucas pessoas, todas conhecidas pessoalmente por você. Você e seu número limitado de usuários podem se sentir confortáveis em avançar pela tela do app não verificado e conceder às suas contas pessoais acesso ao app.
Projetos usados nos níveis de desenvolvimento, teste ou preparo
Para obedecer às políticas do OAuth 2.0 do Google, recomendamos que você tenha projetos diferentes para ambientes de teste e de produção. Recomendamos que você envie o app para verificação somente se quiser disponibilizá-lo para qualquer usuário com uma Conta do Google. Portanto, se o app estiver nas fases de desenvolvimento, teste ou preparo, a verificação não será necessária.
Se o app estiver em fase de desenvolvimento ou teste, deixe o Status de publicação na configuração padrão de Teste. Essa configuração significa que o app ainda está em desenvolvimento e só está disponível para os usuários que você adicionou à lista de usuários de teste. Você precisa gerenciar a lista de Contas do Google envolvidas no desenvolvimento ou teste do seu app.
Somente dados de propriedade do serviço
Se o app usa uma conta de serviço para acessar apenas os próprios dados e não acessa dados do usuário (vinculados a uma Conta do Google), não é necessário enviar para verificação.
Para entender o que são contas de serviço, consulte Contas de serviço na documentação do Google Cloud. Para instruções sobre como usar uma conta de serviço, consulte Como usar o OAuth 2.0 para aplicativos de servidor para servidor.
Somente para uso interno
Isso significa que o app é usado apenas por pessoas na sua organização do Google Workspace ou do Cloud Identity. O projeto precisa ser da organização, e a tela de permissão OAuth precisa ser configurada para um tipo de usuário interno. Nesse caso, seu app pode precisar da aprovação de um administrador da organização. Para mais informações, consulte Considerações adicionais para o Google Workspace.
- Saiba mais sobre aplicativos públicos e internos.
- Saiba como marcar seu aplicativo como interno nas Perguntas frequentes Como posso marcar meu aplicativo como somente para uso interno?
Instalação em todo o domínio
Se você planeja que seu app segmente apenas usuários de uma organização do Google Workspace ou do Cloud Identity e sempre use a instalação em todo o domínio, ele não vai precisar de verificação de marca. No entanto, se o app usar escopos restritos ou sensíveis, a verificação de apps será obrigatória. Isso ocorre porque uma instalação em todo o domínio permite que um administrador do domínio conceda a aplicativos internos e de terceiros acesso aos dados dos seus usuários. Somente os administradores da organização podem adicionar o app a uma lista de permissões para uso nos domínios.
Saiba como tornar seu app uma instalação em todo o domínio nas perguntas frequentes Meu aplicativo tem usuários com contas corporativas de outro domínio do Google Workspace.