

Tài liệu này giải thích cách Fleet Engine bảo mật hoạt động trao đổi thông tin giữa ba môi trường chính của hệ thống Fleet Engine: máy chủ phụ trợ, máy chủ Fleet Engine, cũng như các ứng dụng và trang web khách hàng.
Fleet Engine quản lý bảo mật theo hai cách cơ bản, sử dụng nguyên tắc đặc quyền tối thiểu:
Thông tin xác thực mặc định của ứng dụng (ADC): Dành cho các môi trường có đặc quyền cao, chẳng hạn như hoạt động giao tiếp giữa máy chủ với máy chủ. Được dùng khi máy chủ phụ trợ của bạn đang tạo xe và chuyến đi, đồng thời quản lý các xe và chuyến đi đó trong Fleet Engine. Để biết thông tin chi tiết, hãy xem phần Thông tin xác thực mặc định của ứng dụng.
Mã thông báo web JSON (JWT): Dành cho các môi trường có độ tin cậy thấp như ứng dụng khách chạy trên điện thoại thông minh và trình duyệt. Dùng để thực hiện các thao tác có đặc quyền thấp hơn, chẳng hạn như cập nhật vị trí của xe trong Fleet Engine.
JWT mà môi trường có độ tin cậy thấp yêu cầu được tạo và phát hành bởi máy chủ phụ trợ để bảo vệ khoá bí mật của tài khoản dịch vụ, đồng thời bao gồm các thông báo xác nhận quyền sở hữu bổ sung dành riêng cho Fleet Engine. Để biết thông tin chi tiết, hãy xem Mã thông báo web JSON.
Ví dụ: nếu bạn có một ứng dụng dành cho tài xế, thì tài xế sẽ truy cập vào dữ liệu từ Fleet Engine thông qua ứng dụng đó. Ứng dụng được xác thực bằng JWT mà ứng dụng nhận được từ máy chủ phụ trợ của bạn. Các thông báo xác nhận quyền sở hữu JWT đi kèm, cùng với vai trò của tài khoản dịch vụ, sẽ xác định những phần nào trong hệ thống của bạn mà ứng dụng dành cho tài xế có quyền truy cập và những việc ứng dụng đó có thể làm. Phương pháp này giới hạn quyền truy cập chỉ vào dữ liệu cần thiết để hoàn thành nhiệm vụ lái xe.
Fleet Engine sử dụng các phương pháp bảo mật này để cung cấp những thông tin sau:
Xác thực là quá trình xác minh danh tính của thực thể đưa ra yêu cầu. Fleet Engine sử dụng ADC cho môi trường có độ tin cậy cao và JWT cho môi trường có độ tin cậy thấp.
Uỷ quyền chỉ định những tài nguyên mà một thực thể đã xác thực có quyền truy cập. Fleet Engine sử dụng tài khoản dịch vụ có vai trò Cloud IAM trên Google Cloud, cùng với các thông báo xác nhận quyền sở hữu JWT để đảm bảo các thực thể đã xác thực có quyền xem hoặc thay đổi dữ liệu mà họ đang yêu cầu.
Thiết lập bảo mật cho máy chủ và máy khách
Để bật tính năng bảo mật bằng Fleet Engine, hãy thiết lập các tài khoản và chế độ bảo mật cần thiết trên máy chủ phụ trợ cũng như trên các ứng dụng và trang web của ứng dụng khách.
Sơ đồ sau đây trình bày thông tin tổng quan về các bước thiết lập tính năng bảo mật trên máy chủ phụ trợ và ứng dụng khách.
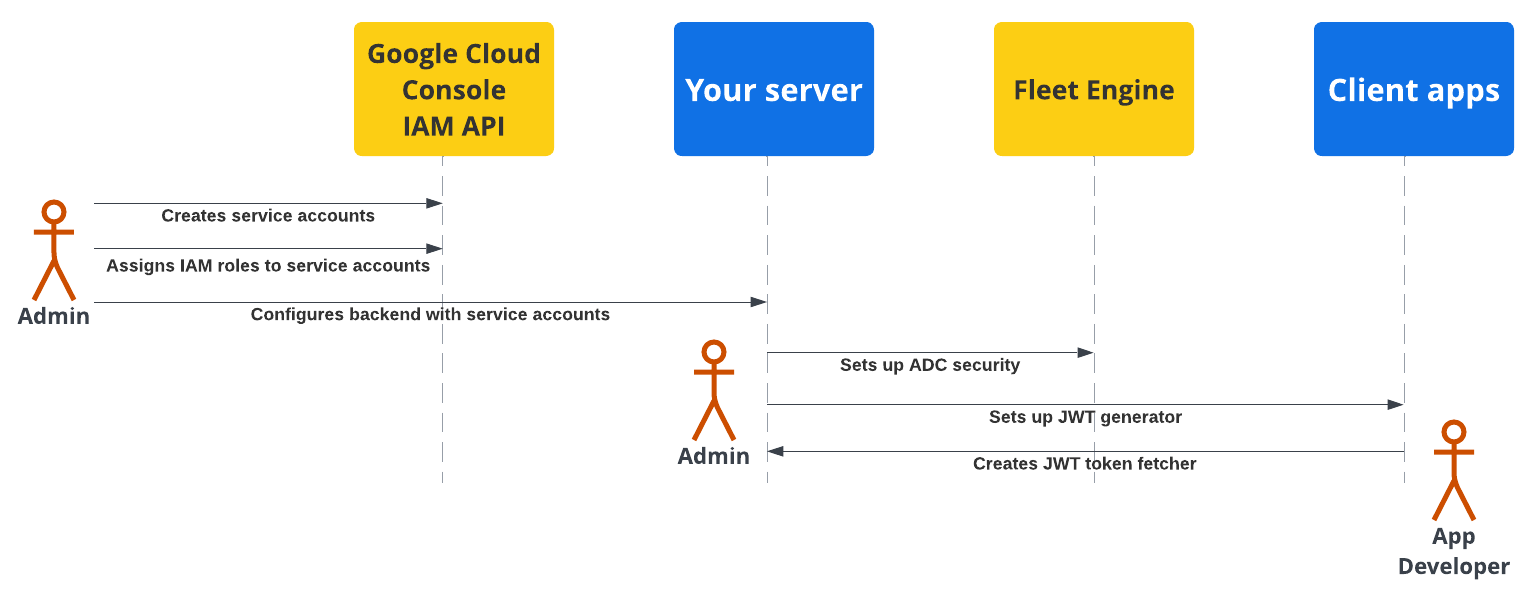
Để biết thêm thông tin chi tiết, hãy xem các phần sau.
Thiết lập bảo mật cho máy chủ phụ trợ
Quản trị viên đội xe cần làm theo các bước sau:
Tạo và định cấu hình tài khoản dịch vụ:
Trong Google Cloud Console, hãy tạo tài khoản dịch vụ.
Chỉ định các vai trò IAM cụ thể cho tài khoản dịch vụ.
Định cấu hình máy chủ phụ trợ bằng các tài khoản dịch vụ đã tạo. Để biết thông tin chi tiết, hãy xem phần Vai trò của tài khoản dịch vụ.
Định cấu hình hoạt động giao tiếp an toàn với Fleet Engine (ADC): Định cấu hình phần phụ trợ để giao tiếp với phiên bản Fleet Engine bằng Thông tin xác thực mặc định của ứng dụng với Tài khoản dịch vụ quản trị thích hợp. Để biết thông tin chi tiết, hãy xem phần Thông tin xác thực mặc định của ứng dụng.
Định cấu hình hoạt động giao tiếp an toàn với ứng dụng khách (JWT): Tạo trình tạo Mã thông báo web JSON để tạo JWT có các thông tin xác nhận quyền sở hữu phù hợp cho ứng dụng khách và trang web giám sát. Để biết thông tin chi tiết, hãy xem bài viết Phát hành mã thông báo web JSON.
Thiết lập bảo mật ứng dụng
Nhà phát triển ứng dụng cần đưa vào một cách để tìm nạp Mã thông báo web JSON do máy chủ phụ trợ tạo trong các ứng dụng hoặc trang web khách hàng, đồng thời sử dụng các mã thông báo đó để giao tiếp an toàn với Fleet Engine. Để biết thông tin chi tiết, hãy xem hướng dẫn thiết lập trong tài liệu về Trải nghiệm của tài xế hoặc Trải nghiệm của người tiêu dùng cho các ứng dụng bạn cần.
Quy trình bảo mật ứng dụng máy chủ và máy khách
Sơ đồ trình tự sau đây minh hoạ quy trình xác thực và uỷ quyền của ứng dụng máy chủ và ứng dụng khách bằng Fleet Engine, sử dụng ADC với máy chủ phụ trợ và JWT với các ứng dụng và trang web khách.
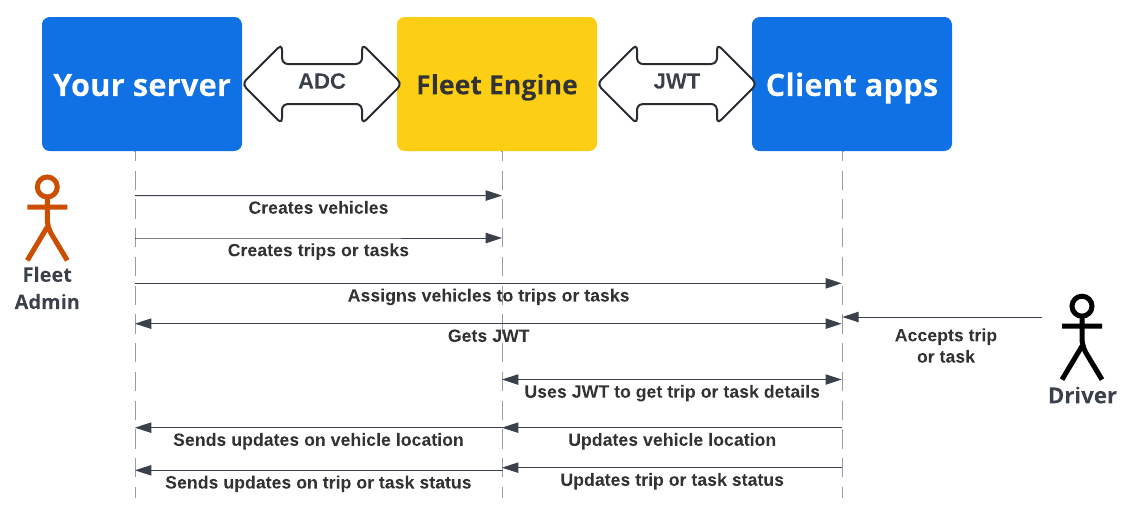
Máy chủ phụ trợ của bạn tạo xe và chuyến đi hoặc việc cần làm trong Công cụ quản lý đội xe.
Máy chủ phụ trợ của bạn chỉ định một chuyến đi hoặc nhiệm vụ cho một xe: Khi hoạt động, ứng dụng dành cho tài xế sẽ truy xuất thông tin chỉ định.
Máy chủ phụ trợ của bạn: Ký và cấp JWT cho tài khoản dịch vụ tương ứng có vai trò IAM thích hợp cho nhiệm vụ hoặc chuyến đi được chỉ định.
Ứng dụng khách: Ứng dụng khách sử dụng JWT nhận được để gửi thông báo cập nhật vị trí của xe đến Fleet Engine.
Bước tiếp theo
- Tạo dự án Fleet Engine.
- Tìm hiểu cách Phát hành mã thông báo web JSON từ máy chủ của bạn.
- Tìm hiểu thêm về Vai trò của tài khoản dịch vụ.
- Tìm hiểu thêm về JWT.