
Jenis penautan Login dengan Google berbasis OAuth "Sederhana" menambahkan Login dengan Google di atas penautan akun berbasis OAuth. Hal ini memberikan penautan berbasis suara yang lancar bagi pengguna Google sekaligus memungkinkan penautan akun bagi pengguna yang mendaftar ke layanan Anda dengan identitas non-Google.
Jenis penautan ini dimulai dengan Login dengan Google, yang memungkinkan Anda memeriksa apakah informasi profil Google pengguna ada di sistem Anda. Jika informasi pengguna tidak ditemukan di sistem Anda, alur OAuth standar akan dimulai. Pengguna juga dapat memilih untuk membuat akun baru dengan informasi profil Google mereka.
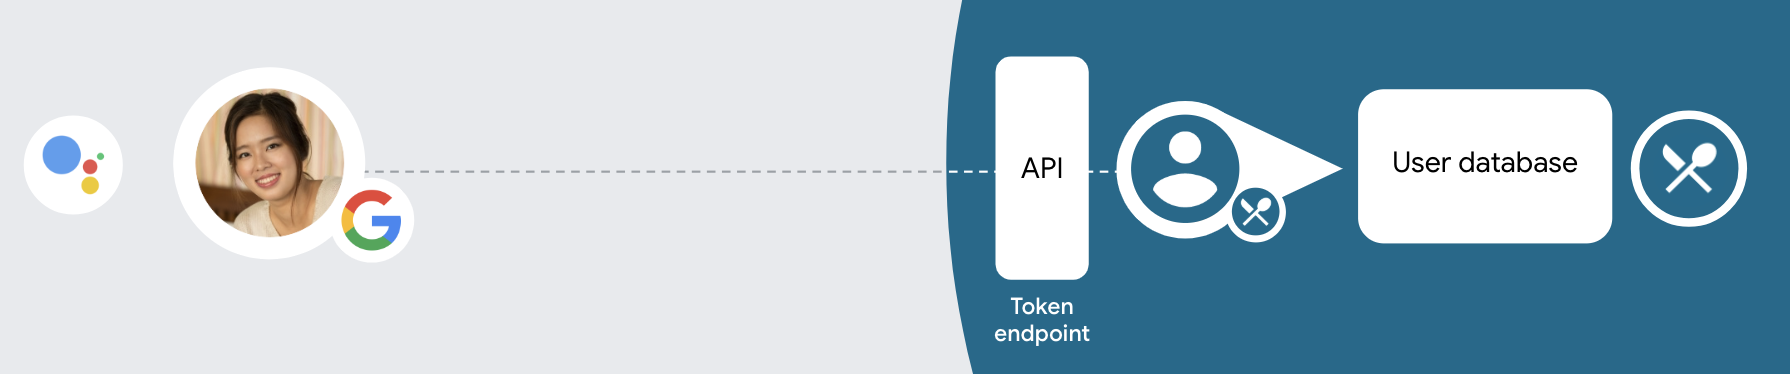
Untuk melakukan penautan akun dengan jenis penautan yang Disederhanakan, ikuti langkah-langkah umum berikut:
- Pertama, minta pengguna untuk memberikan izin akses ke profil Google mereka.
- Gunakan informasi di profilnya untuk mengidentifikasi pengguna.
- Jika Anda tidak dapat menemukan kecocokan untuk pengguna Google di sistem autentikasi Anda, alur akan berlanjut bergantung pada apakah Anda mengonfigurasi project Actions di konsol Actions untuk mengizinkan pembuatan akun pengguna melalui suara atau hanya di situs Anda.
- Jika Anda mengizinkan pembuatan akun melalui suara, validasi token ID yang diterima dari Google. Kemudian, Anda dapat membuat pengguna berdasarkan informasi profil yang ada dalam token ID.
- Jika Anda tidak mengizinkan pembuatan akun melalui suara, pengguna akan dialihkan ke browser tempat mereka dapat memuat halaman otorisasi Anda dan menyelesaikan alur pembuatan pengguna.
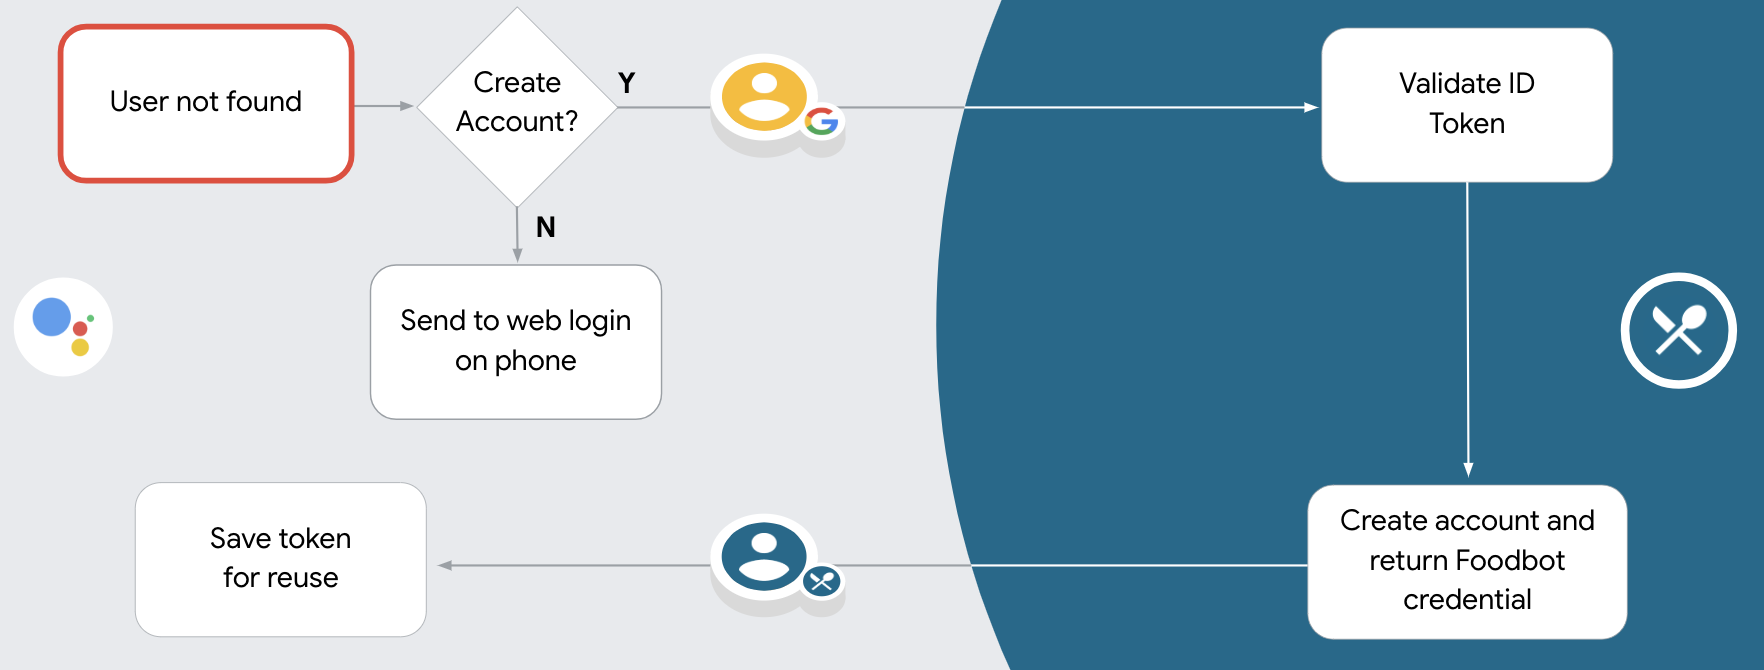
Mendukung pembuatan akun melalui suara
Jika Anda mengizinkan pembuatan akun pengguna melalui suara, Asisten akan menanyakan kepada pengguna apakah mereka ingin melakukan hal berikut:
- Buat akun baru di sistem Anda menggunakan informasi Akun Google mereka, atau
- Login ke sistem autentikasi Anda dengan akun lain jika mereka memiliki akun non-Google yang sudah ada.
Sebaiknya izinkan pembuatan akun melalui suara jika Anda ingin meminimalkan hambatan alur pembuatan akun. Pengguna hanya perlu keluar dari alur suara jika ingin login menggunakan akun non-Google yang sudah ada.
Melarang pembuatan akun melalui suara
Jika Anda tidak mengizinkan pembuatan akun pengguna melalui suara, Asisten akan membuka URL ke situs yang Anda berikan untuk autentikasi pengguna. Jika interaksi terjadi di perangkat yang tidak memiliki layar, Asisten akan mengarahkan pengguna ke ponsel untuk melanjutkan alur penautan akun.
Pembuatan tidak diizinkan jika:
Anda tidak ingin mengizinkan pengguna yang memiliki akun non-Google untuk membuat akun pengguna baru dan ingin mereka menautkan ke akun pengguna yang ada di sistem autentikasi Anda. Misalnya, jika Anda menawarkan program loyalitas, Anda mungkin ingin memastikan bahwa pengguna tidak kehilangan poin yang diperoleh di akun yang sudah ada.
Anda harus memiliki kontrol penuh atas alur pembuatan akun. Misalnya, Anda dapat melarang pembuatan jika perlu menampilkan persyaratan layanan kepada pengguna selama pembuatan akun.
Menerapkan penautan "Sederhana" Login dengan Google berbasis OAuth
Akun ditautkan dengan alur OAuth 2.0 standar industri. Actions on Google mendukung alur kode otorisasi dan implisit.
Dalam alur kode implisit, Google membuka endpoint otorisasi Anda di browser pengguna. Setelah berhasil login, Anda akan menampilkan token akses berumur panjang ke Google. Token akses ini sekarang disertakan di setiap permintaan yang dikirim dari Asisten ke Action.
Dalam alur kode otorisasi, Anda membutuhkan dua endpoint:
- Endpoint otorisasi, yang bertanggung jawab untuk menampilkan UI login kepada pengguna yang belum login, dan merekam izin untuk akses yang diminta dalam bentuk kode otorisasi yang memiliki masa aktif singkat.
- Endpoint pertukaran token, yang bertanggung jawab atas dua jenis pertukaran:
- Menukarkan kode otorisasi dengan token refresh yang memiliki masa aktif lama dan token akses yang memiliki masa aktif singkat. Pertukaran ini terjadi saat pengguna melalui alur penautan akun.
- Menukarkan token refresh yang memiliki masa aktif lama dengan token akses yang memiliki masa aktif singkat. Pertukaran ini terjadi saat Google memerlukan token akses baru karena masa berlakunya telah berakhir.
Meskipun alur kode implisit lebih mudah diimplementasikan, Google merekomendasikan agar token akses yang dikeluarkan menggunakan alur implisit tidak pernah kedaluwarsa, karena menggunakan masa berlaku token dengan alur implisit akan memaksa pengguna untuk menautkan akunnya lagi. Jika Anda memerlukan masa berlaku token untuk alasan keamanan, Anda harus mempertimbangkan penggunaan alur kode autentikasi.
Mengonfigurasi project
Untuk mengonfigurasi project Anda agar menggunakan Penautan yang disederhanakan, ikuti langkah-langkah berikut:
- Buka Konsol Actions, lalu pilih project yang ingin Anda gunakan.
- Klik tab Kembangkan, lalu pilih Penautan akun.
- Aktifkan tombol di samping Penautan akun.
- Di bagian Pembuatan akun, pilih Ya.
Di Linking type, pilih OAuth & Google Sign In dan Implicit.
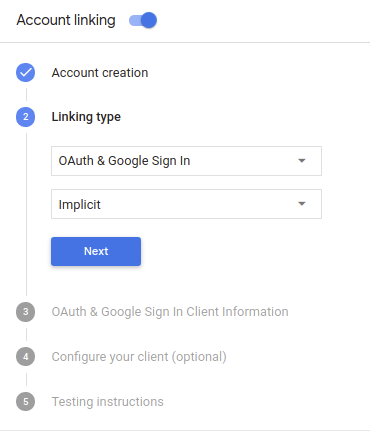
Di Client Information, lakukan hal berikut:
- Tetapkan nilai ke Client ID yang dikeluarkan oleh Actions on Google untuk mengidentifikasi permintaan yang berasal dari Google.
- Masukkan URL untuk endpoint Otorisasi dan Pertukaran Token Anda.
Klik Simpan.
Menerapkan server OAuth Anda
Untuk mendukung alur implisit OAuth 2.0, layanan Anda membuat otorisasi endpoint yang tersedia melalui HTTPS. Endpoint ini bertanggung jawab untuk mengotentikasi dan mendapatkan izin dari pengguna untuk akses data. Endpoint otorisasi menampilkan UI login kepada pengguna Anda yang belum login dan merekam menyetujui akses yang diminta.
Jika Action Anda perlu memanggil salah satu API yang diotorisasi layanan Anda, Google akan menggunakan endpoint ini guna mendapatkan izin dari pengguna untuk memanggil API ini di nama Anda.
Sesi alur implisit OAuth 2.0 umum yang dimulai oleh Google memiliki alur berikut:
- Google akan membuka endpoint otorisasi Anda di browser pengguna. Tujuan pengguna masuk jika belum masuk, dan memberikan izin kepada Google untuk mengakses data mereka dengan API Anda jika mereka belum memberikan izin.
- Layanan Anda membuat token akses dan mengembalikannya ke Google dengan mengalihkan browser pengguna kembali ke Google dengan token akses dilampirkan pada permintaan.
- Google memanggil API layanan Anda, dan melampirkan token akses tersebut dengan setiap permintaan. Layanan Anda memverifikasi bahwa token akses tersebut memberikan untuk mengakses API, lalu menyelesaikan panggilan API.
Menangani permintaan otorisasi
Saat Action Anda perlu melakukan penautan akun melalui alur implisit OAuth 2.0, Google mengirim pengguna ke endpoint otorisasi Anda dengan permintaan yang mencakup parameter berikut:
| Parameter endpoint otorisasi | |
|---|---|
client_id |
Client ID yang Anda tetapkan ke Google. |
redirect_uri |
URL tempat Anda mengirim respons atas permintaan ini. |
state |
Nilai pembukuan yang diteruskan kembali ke Google tanpa berubah dalam URI pengalihan. |
response_type |
Jenis nilai yang akan ditampilkan dalam respons. Untuk OAuth 2.0 implisit
alur, jenis respons selalu token. |
Misalnya, jika endpoint otorisasi Anda tersedia di https://myservice.example.com/auth,
permintaan akan terlihat seperti:
GET https://myservice.example.com/auth?client_id=GOOGLE_CLIENT_ID&redirect_uri=REDIRECT_URI&state=STATE_STRING&response_type=token
Agar endpoint otorisasi Anda dapat menangani permintaan login, lakukan langkah-langkah berikut:
Verifikasi nilai
client_iddanredirect_uriuntuk mencegah pemberian akses ke aplikasi klien yang tidak diinginkan atau salah dikonfigurasi:- Konfirmasi bahwa
client_idcocok dengan client ID Anda ditetapkan ke Google. - Konfirmasi bahwa URL yang ditentukan oleh
redirect_uriparameter memiliki bentuk berikut:https://oauth-redirect.googleusercontent.com/r/YOUR_PROJECT_ID
- Konfirmasi bahwa
Periksa apakah pengguna sudah login ke layanan Anda. Jika pengguna tidak login di layanan Anda, selesaikan proses login atau pendaftaran.
Buat token akses yang akan digunakan Google untuk mengakses API Anda. Tujuan token akses dapat berupa nilai string apa pun, tetapi harus secara unik mewakili klien dan klien yang menjadi tujuan token, dan tidak boleh ditebak.
Mengirim respons HTTP yang mengalihkan browser pengguna ke URL yang ditentukan oleh parameter
redirect_uri. Sertakan semua parameter berikut dalam fragmen URL:access_token: token akses yang baru saja Anda buattoken_type: stringbearerstate: nilai status yang tidak dimodifikasi dari aslinya minta Berikut adalah contoh URL yang dihasilkan:https://oauth-redirect.googleusercontent.com/r/YOUR_PROJECT_ID#access_token=ACCESS_TOKEN&token_type=bearer&state=STATE_STRING
Pengendali pengalihan OAuth 2.0 Google akan menerima token akses dan mengonfirmasi
bahwa nilai state tidak berubah. Setelah Google mendapatkan
token akses untuk layanan Anda, Google akan melampirkan token tersebut ke panggilan berikutnya
ke Action Anda sebagai bagian dari AppRequest.
Menangani penautan otomatis
Setelah pengguna memberikan izin kepada Action Anda untuk mengakses profil Google mereka, Google mengirimkan permintaan yang berisi pernyataan bertanda tangan tentang identitas pengguna Google. Pernyataan berisi informasi yang menyertakan ID Akun Google, nama, dan alamat email Anda. Endpoint pertukaran token yang dikonfigurasi untuk nama sebutan akun project Anda terhadap permintaan tersebut.
Jika Akun Google yang sesuai sudah ada di sistem autentikasi Anda,
endpoint pertukaran token mengembalikan
sebuah token untuk pengguna. Jika Akun Google tidak
cocok dengan pengguna yang sudah ada, endpoint pertukaran token akan menampilkan error user_not_found.
Permintaan tersebut memiliki bentuk berikut:
POST /token HTTP/1.1
Host: oauth2.example.com
Content-Type: application/x-www-form-urlencoded

grant_type=urn:ietf:params:oauth:grant-type:jwt-bearer&intent=get&assertion=JWT&consent_code=CONSENT_CODE&scope=SCOPES
Endpoint pertukaran token Anda harus dapat menangani parameter berikut:
| Parameter endpoint token | |
|---|---|
grant_type |
Jenis token yang dipertukarkan. Untuk permintaan tersebut,
parameter memiliki nilai urn:ietf:params:oauth:grant-type:jwt-bearer. |
intent |
Untuk permintaan ini, nilai parameter ini adalah `get`. |
assertion |
JSON Web Token (JWT) yang menyediakan pernyataan bertanda tangan Google identitas pengguna. JWT berisi informasi yang menyertakan alamat ID akun, nama, dan alamat email. |
consent_code |
Opsional: Jika ada, kode sekali pakai yang menunjukkan bahwa pengguna telah memberikan izin kepada Action Anda untuk mengakses cakupan yang ditentukan. |
scope |
Opsional: Cakupan apa pun yang Anda konfigurasikan Google untuk minta dari pengguna. |
Saat menerima permintaan penautan, endpoint pertukaran token Anda harus melakukan berikut ini:
Memvalidasi dan mendekode pernyataan JWT
Anda dapat memvalidasi dan mendekode pernyataan JWT menggunakan library decoding JWT untuk bahasa Anda. Gunakan kunci publik Google (tersedia di JWK atau PEM) untuk memverifikasi tanda tangan.
Saat didekode, pernyataan JWT akan terlihat seperti contoh berikut:
{
  "sub": 1234567890,        // The unique ID of the user's Google Account
  "iss": "https://accounts.google.com",        // The assertion's issuer
  "aud": "123-abc.apps.googleusercontent.com", // Your server's client ID
  "iat": 233366400,         // Unix timestamp of the assertion's creation time
  "exp": 233370000,         // Unix timestamp of the assertion's expiration time
  "name": "Jan Jansen",
  "given_name": "Jan",
  "family_name": "Jansen",
  "email": "jan@gmail.com", // If present, the user's email address
  "locale": "en_US"
}
Selain memverifikasi tanda tangan token, verifikasi bahwa penerbit pernyataan
(kolom iss) adalah https://accounts.google.com dan bahwa audiens (kolom aud)
adalah client ID yang ditetapkan untuk Action Anda.
Periksa apakah Akun Google sudah ada dalam sistem autentikasi Anda
Periksa apakah salah satu kondisi berikut terpenuhi:
- ID Akun Google yang ada di kolom
subpernyataan berada di database pengguna Anda. - Alamat email dalam pernyataan cocok dengan pengguna di database pengguna Anda.
Jika salah satu kondisinya benar, pengguna telah mendaftar dan Anda dapat mengeluarkan token masing-masing.
Jika ID Akun Google atau alamat email yang disebutkan dalam pernyataan tidak disebutkan
cocok dengan pengguna di {i>database<i} Anda, pengguna tersebut belum mendaftar. Dalam hal ini,
endpoint pertukaran token harus membalas dengan error HTTP 401, yang menentukan error=user_not_found,
seperti dalam contoh berikut:
HTTP/1.1 401 Unauthorized
Content-Type: application/json;charset=UTF-8

{
  "error":"user_not_found",
}
user_not_found,
memanggil endpoint pertukaran token dengan nilai parameter intent
ditetapkan untuk membuat dan mengirim token ID yang berisi informasi profil pengguna
dengan permintaan tersebut.
通过 Google 登录功能处理账号创建
当用户需要在您的服务中创建账号时,Google 会
向令牌交换端点发送的请求
intent=create,如以下示例所示:
POST /token HTTP/1.1
Host: oauth2.example.com
Content-Type: application/x-www-form-urlencoded

response_type=token&grant_type=urn:ietf:params:oauth:grant-type:jwt-bearer&scope=SCOPES&intent=create&consent_code=CONSENT_CODE&assertion=JWT[&NEW_ACCOUNT_INFO]
assertion 参数包含 JSON Web 令牌 (JWT),可提供
Google 用户的身份的已签名断言。JWT 包含
其中包含用户的 Google 账号 ID、姓名和电子邮件地址
为您的服务创建一个新账号。
如需响应账号创建请求,您的令牌交换端点必须执行以下操作 以下:
Memvalidasi dan mendekode pernyataan JWT
Anda dapat memvalidasi dan mendekode pernyataan JWT menggunakan library decoding JWT untuk bahasa Anda. Gunakan kunci publik Google (tersedia di JWK atau PEM) untuk memverifikasi tanda tangan.
Saat didekode, pernyataan JWT akan terlihat seperti contoh berikut:
{
  "sub": 1234567890,        // The unique ID of the user's Google Account
  "iss": "https://accounts.google.com",        // The assertion's issuer
  "aud": "123-abc.apps.googleusercontent.com", // Your server's client ID
  "iat": 233366400,         // Unix timestamp of the assertion's creation time
  "exp": 233370000,         // Unix timestamp of the assertion's expiration time
  "name": "Jan Jansen",
  "given_name": "Jan",
  "family_name": "Jansen",
  "email": "jan@gmail.com", // If present, the user's email address
  "locale": "en_US"
}
Selain memverifikasi tanda tangan token, verifikasi bahwa penerbit pernyataan
(kolom iss) adalah https://accounts.google.com dan bahwa audiens (kolom aud)
adalah client ID yang ditetapkan untuk Action Anda.
验证用户信息并创建新账号
请检查以下任一条件是否成立:
- Google 账号 ID 可在断言的
sub字段中找到,也可位于您的用户数据库中。 - 断言中的电子邮件地址与用户数据库中的用户匹配。
如果满足上述任一条件,则提示用户将其现有账号关联
通过使用 HTTP 401 错误响应请求
error=linking_error,并将用户的电子邮件地址为 login_hint,如
示例:
HTTP/1.1 401 Unauthorized
Content-Type: application/json;charset=UTF-8

{
  "error":"linking_error",
  "login_hint":"foo@bar.com"
}
如果以上两个条件都不满足,请使用相应信息创建一个新的用户账号 。新账号通常不会设置密码。时间是 建议您将 Google 登录功能添加到其他平台,以便用户能够 在您的应用的各个界面上通过 Google 投放广告。或者,您也可以 通过电子邮件向用户发送链接,启动密码恢复流程,以便用户设置 密码,以便在其他平台上登录。
创建完成后,发出一个访问令牌 并在 HTTPS 响应的正文,如以下示例所示:
{
  "token_type": "Bearer",
  "access_token": "ACCESS_TOKEN",

  "expires_in": SECONDS_TO_EXPIRATION
}
Mendesain antarmuka pengguna suara untuk alur autentikasi
Periksa apakah pengguna sudah diverifikasi dan mulai alur penautan akun
- Buka project Actions Builder Anda di Konsol Actions.
- Buat adegan baru untuk memulai penautan akun di Action Anda:
- Klik Adegan.
- Klik ikon tambahkan (+) untuk menambahkan adegan baru.
- Di adegan yang baru dibuat, klik ikon add tambah untuk Kondisi.
- Tambahkan kondisi yang memeriksa apakah pengguna yang terkait dengan percakapan adalah
pengguna terverifikasi. Jika pemeriksaan gagal, Action Anda tidak dapat melakukan penautan akun selama percakapan, dan harus kembali ke penyediaan akses ke fungsi yang tidak memerlukan penautan akun.
- Di kolom
Enter new expressionpada bagian Kondisi, masukkan logika berikut:user.verificationStatus != "VERIFIED" - Di bagian Transisi, pilih adegan yang tidak memerlukan penautan akun atau adegan yang merupakan titik entri ke fungsi khusus tamu.
- Di kolom
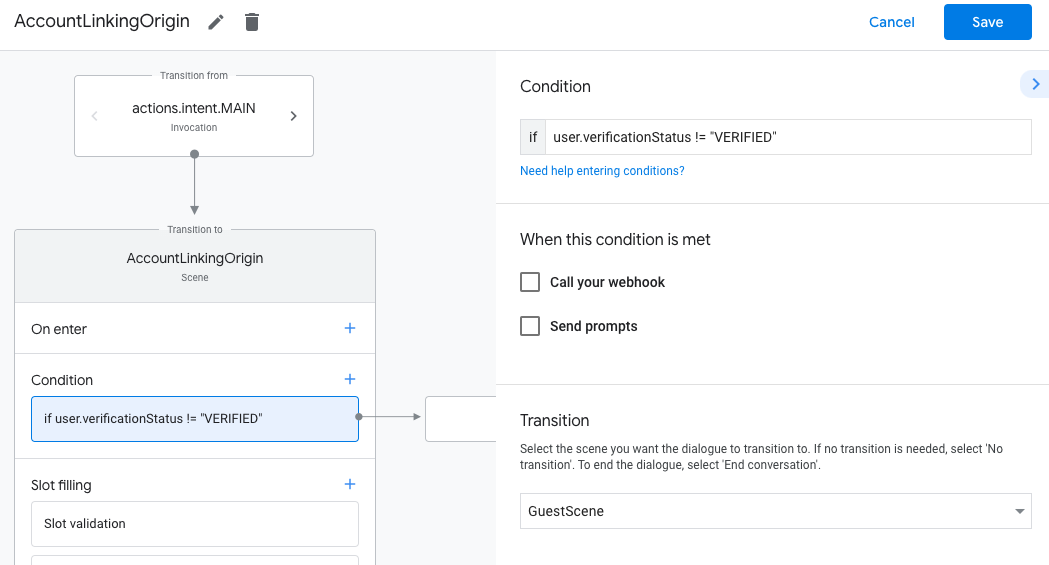
- Klik ikon tambah add untuk Kondisi.
- Tambahkan kondisi untuk memicu alur penautan akun jika pengguna tidak memiliki
identitas terkait.
- Di kolom
Enter new expressionpada bagian Kondisi, masukkan logika berikut:user.verificationStatus == "VERIFIED" - Di bagian Transisi, pilih adegan sistem Penautan Akun.
- Klik Simpan.
- Di kolom

Setelah disimpan, adegan sistem penautan akun baru bernama <SceneName>_AccountLinking
ditambahkan ke project Anda.
Menyesuaikan adegan penautan akun
- Di bagian Scenes, pilih adegan sistem penautan akun.
- Klik Kirim perintah dan tambahkan kalimat singkat untuk menjelaskan kepada pengguna mengapa Tindakan perlu mengakses identitas mereka (misalnya "Untuk menyimpan preferensi Anda").
- Klik Simpan.
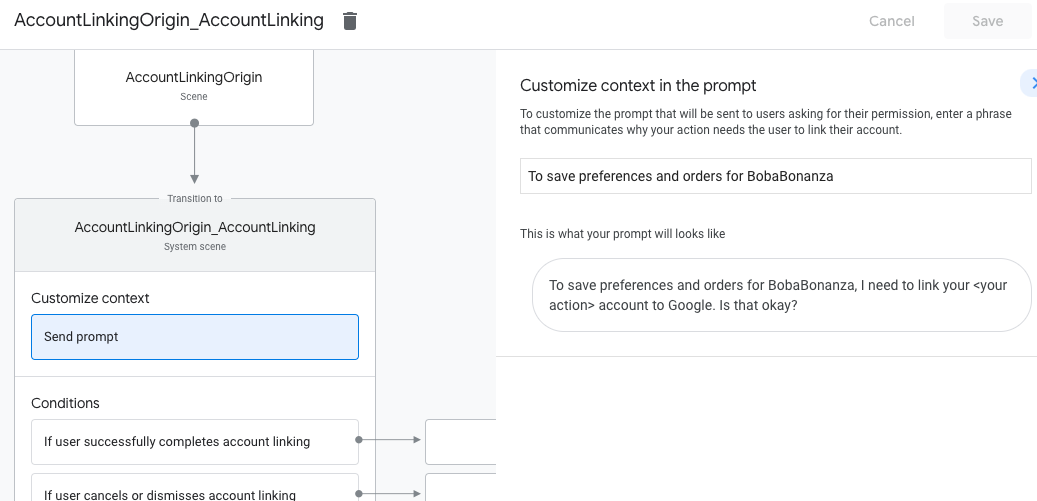
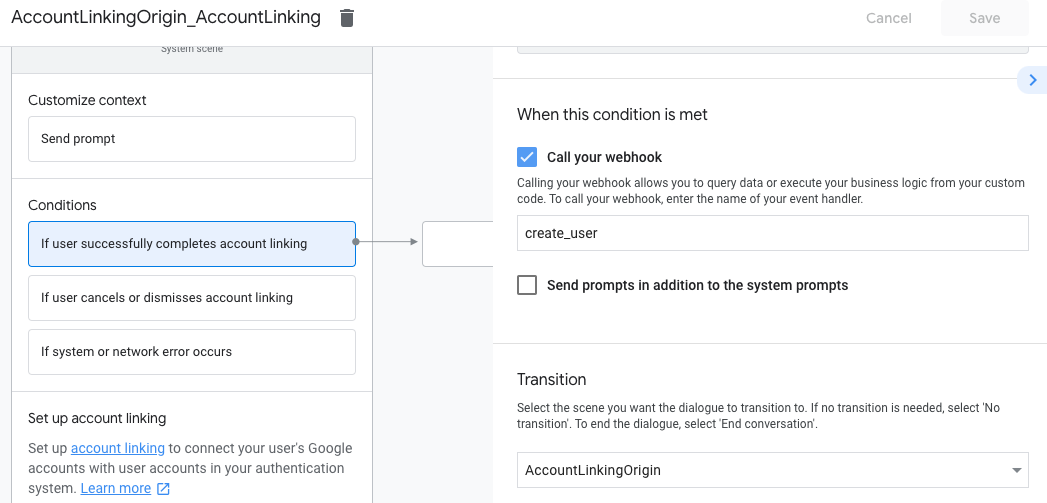
- Di bagian Kondisi, klik Jika pengguna berhasil menyelesaikan penautan akun.
- Konfigurasi cara alur harus dilanjutkan jika pengguna setuju untuk menautkan akunnya. Misalnya, panggil webhook untuk memproses logika bisnis kustom yang diperlukan dan kembali ke scene asal.
- Klik Simpan.
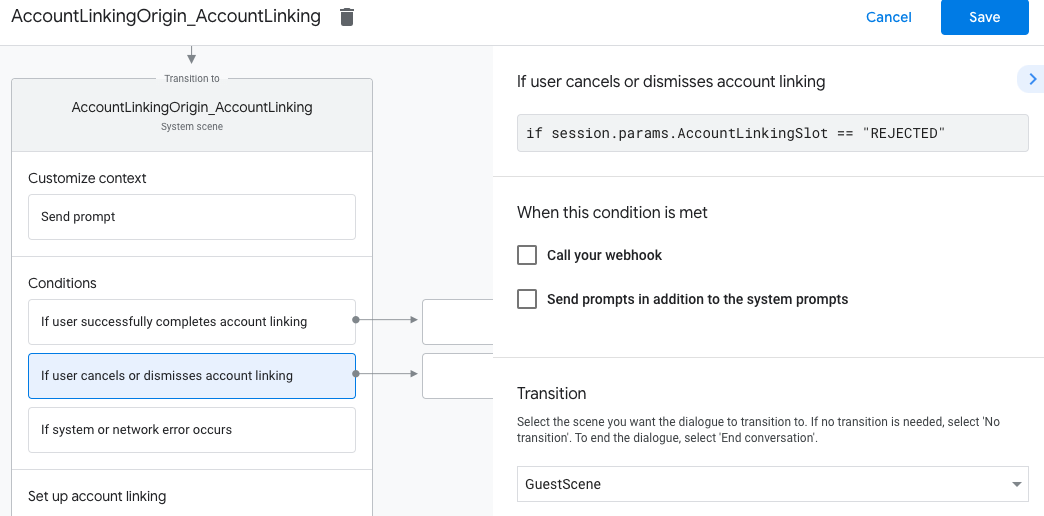
- Di bagian Kondisi, klik Jika pengguna membatalkan atau menutup penautan akun.
- Konfigurasi cara alur harus dilanjutkan jika pengguna tidak setuju untuk menautkan akunnya. Misalnya, kirim pesan konfirmasi dan alihkan ke adegan yang menyediakan fungsi yang tidak memerlukan penautan akun.
- Klik Simpan.
- Di bagian Kondisi, klik Jika terjadi error sistem atau jaringan.
- Konfigurasi cara alur harus dilanjutkan jika alur penautan akun tidak dapat diselesaikan karena error sistem atau jaringan. Misalnya, kirim pesan konfirmasi dan alihkan ke adegan yang menyediakan fungsi yang tidak memerlukan penautan akun.
- Klik Simpan.
Menangani permintaan akses data
Jika permintaan Asisten berisi token akses, periksa terlebih dahulu apakah token akses valid dan tidak kedaluwarsa, lalu ambil dari database akun pengguna Anda akun pengguna yang terkait dengan token tersebut.