

इस दस्तावेज़ में बताया गया है कि Fleet Engine, आपके Fleet Engine सिस्टम के तीन मुख्य एनवायरमेंट के बीच जानकारी के लेन-देन को कैसे सुरक्षित रखता है: आपका बैकएंड सर्वर, आपका Fleet Engine सर्वर, और आपके क्लाइंट ऐप्लिकेशन और वेबसाइटें.
फ़्लीट इंजन, कम से कम अधिकारों के सिद्धांत का इस्तेमाल करके, दो बुनियादी तरीकों से सुरक्षा को मैनेज करता है:
ऐप्लिकेशन डिफ़ॉल्ट क्रेडेंशियल (एडीसी): ज़्यादा खास अधिकार वाले एनवायरमेंट के लिए, जैसे कि सर्वर से सर्वर के बीच होने वाले कम्यूनिकेशन. इसका इस्तेमाल तब किया जाता है, जब आपका बैकएंड सर्वर, Fleet Engine में वाहन और यात्राएं बना रहा हो और उन्हें मैनेज कर रहा हो. ज़्यादा जानकारी के लिए, ऐप्लिकेशन डिफ़ॉल्ट क्रेडेंशियल देखें.
JSON वेब टोकन (JWT): कम भरोसेमंद एनवायरमेंट के लिए, जैसे कि स्मार्टफ़ोन और ब्राउज़र पर चलने वाले क्लाइंट ऐप्लिकेशन. इसका इस्तेमाल, कम खास अधिकार वाले ऑपरेशन पूरे करने के लिए किया जाता है. जैसे, Fleet Engine में वाहन की जगह की जानकारी अपडेट करना.
कम भरोसेमंद एनवायरमेंट के लिए ज़रूरी JWT, आपके बैकएंड सर्वर से जनरेट और जारी किए जाते हैं. इससे सेवा खाते की सीक्रेट कुंजियों को सुरक्षित रखा जाता है. साथ ही, इनमें Fleet Engine के लिए खास तौर पर किए गए अतिरिक्त दावे भी शामिल होते हैं. ज़्यादा जानकारी के लिए, JSON वेब टोकन देखें.
उदाहरण के लिए, अगर आपके पास ड्राइवर ऐप्लिकेशन है, तो ड्राइवर ऐप्लिकेशन के ज़रिए Fleet Engine से डेटा ऐक्सेस करते हैं. ऐप्लिकेशन की पुष्टि, आपके बैकएंड सर्वर से मिलने वाले JWT का इस्तेमाल करके की जाती है. JWT के दावे और सेवा खाते की भूमिका से यह तय होता है कि ड्राइवर ऐप्लिकेशन, आपके सिस्टम के किन हिस्सों को ऐक्सेस कर सकता है और क्या कर सकता है. इस तरीके से, सिर्फ़ उस डेटा का ऐक्सेस मिलता है जो ड्राइविंग से जुड़े असाइनमेंट पूरे करने के लिए ज़रूरी है.
Fleet Engine, सुरक्षा के इन तरीकों का इस्तेमाल करके ये सुविधाएं देता है:
पुष्टि करने की प्रोसेस से, अनुरोध करने वाली इकाई की पहचान की पुष्टि होती है. Fleet Engine, ज़्यादा भरोसेमंद एनवायरमेंट के लिए एडीसी और कम भरोसेमंद एनवायरमेंट के लिए JWT का इस्तेमाल करता है.
अनुमति से यह तय होता है कि पुष्टि की गई इकाई के पास किन संसाधनों का ऐक्सेस है. Fleet Engine, Google Cloud IAM भूमिकाओं वाले सेवा खातों का इस्तेमाल करता है. साथ ही, JWT के दावों का इस्तेमाल करता है. इससे यह पक्का किया जाता है कि पुष्टि की गई इकाइयों के पास, अनुरोध किए गए डेटा को देखने या उसमें बदलाव करने की अनुमतियां हों.
सर्वर और क्लाइंट की सुरक्षा सेटअप
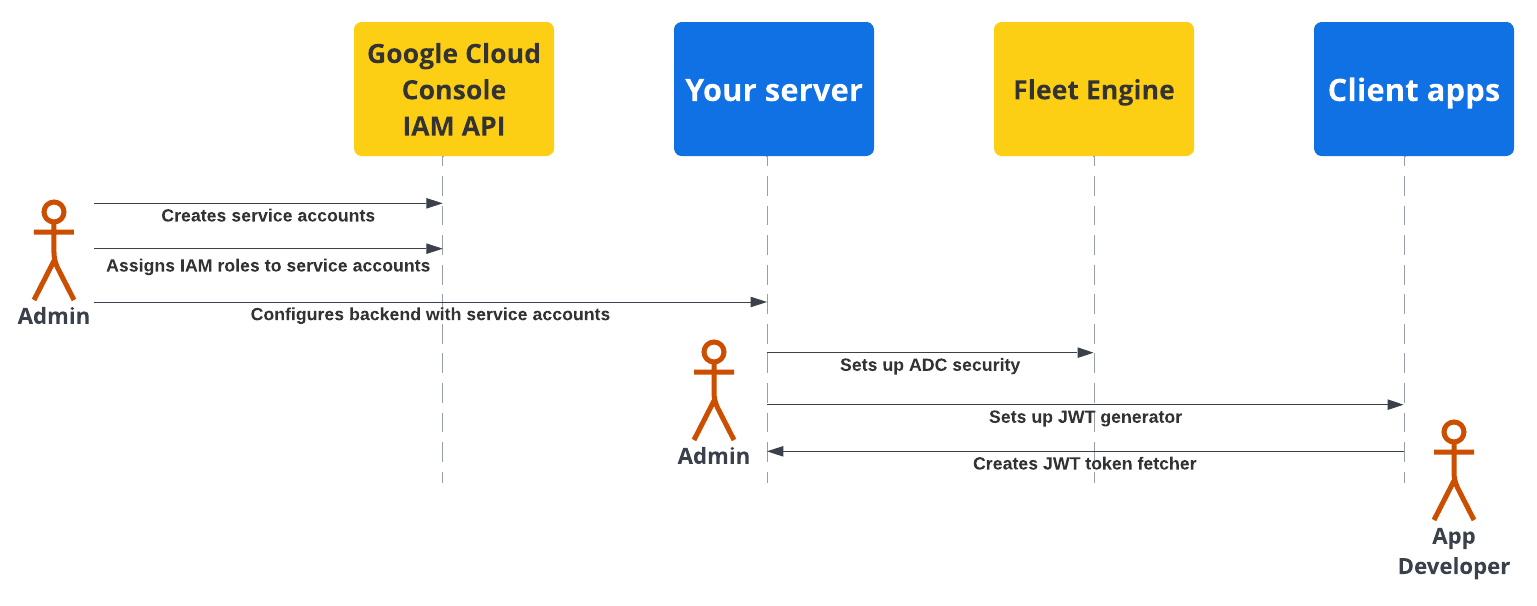
Fleet Engine की मदद से सुरक्षा की सुविधा चालू करने के लिए, अपने बैकएंड सर्वर, क्लाइंट ऐप्लिकेशन, और वेबसाइटों पर ज़रूरी खाते और सुरक्षा सेट अप करें.
यहां दिए गए डायग्राम में, बैकएंड सर्वर और क्लाइंट ऐप्लिकेशन पर सुरक्षा सेट अप करने के चरणों की खास जानकारी दी गई है.
ज़्यादा जानकारी के लिए, यहां दिए गए सेक्शन देखें.
बैकएंड सर्वर की सुरक्षा का सेटअप
फ़्लीट एडमिन को यह तरीका अपनाना होगा:
सेवा खाते बनाना और उन्हें कॉन्फ़िगर करना:
Google Cloud Console में, सेवा खाते बनाएं.
सेवा खातों को आईएएम की खास भूमिकाएं असाइन करें.
बनाए गए सेवा खातों की मदद से, अपने बैकएंड सर्वर को कॉन्फ़िगर करें. ज़्यादा जानकारी के लिए, सेवा खाते की भूमिकाएं लेख पढ़ें.
Fleet Engine (एडीसी) के साथ सुरक्षित तरीके से कम्यूनिकेट करने के लिए कॉन्फ़िगर करना: अपने बैकएंड को कॉन्फ़िगर करें, ताकि वह सही *एडमिन सेवा खाते के साथ ऐप्लिकेशन के डिफ़ॉल्ट क्रेडेंशियल का इस्तेमाल करके, आपके Fleet Engine इंस्टेंस के साथ कम्यूनिकेट कर सके. ज़्यादा जानकारी के लिए, ऐप्लिकेशन के डिफ़ॉल्ट क्रेडेंशियल देखें.
क्लाइंट ऐप्लिकेशन (JWT) के साथ सुरक्षित कम्यूनिकेशन कॉन्फ़िगर करना: क्लाइंट ऐप्लिकेशन और मॉनिटरिंग वेबसाइटों के लिए, सही दावों के साथ JWT बनाने के लिए, JSON वेब टोकन जनरेटर बनाएं. ज़्यादा जानकारी के लिए, JSON वेब टोकन जारी करना देखें.
ऐप्लिकेशन की सुरक्षा सेटअप करना
ऐप्लिकेशन डेवलपर को अपने क्लाइंट ऐप्लिकेशन या वेबसाइटों में, बैकएंड सर्वर से जनरेट किए गए JSON वेब टोकन फ़ेच करने का तरीका शामिल करना होगा. साथ ही, Fleet Engine के साथ सुरक्षित तरीके से कम्यूनिकेट करने के लिए, उनका इस्तेमाल करना होगा. ज़्यादा जानकारी के लिए, आपको जिन ऐप्लिकेशन की ज़रूरत है उनके लिए, ड्राइवर एक्सपीरियंस या उपभोक्ता अनुभव से जुड़े दस्तावेज़ में सेटअप करने के निर्देश देखें.
सर्वर और क्लाइंट ऐप्लिकेशन का सुरक्षा फ़्लो
यहां दिए गए सीक्वेंस डायग्राम में, Fleet Engine के साथ सर्वर और क्लाइंट ऐप्लिकेशन की पुष्टि करने और अनुमति देने का फ़्लो दिखाया गया है. इसके लिए, बैकएंड सर्वर के साथ एडीसी और क्लाइंट ऐप्लिकेशन और वेबसाइटों के साथ JWT का इस्तेमाल किया गया है.
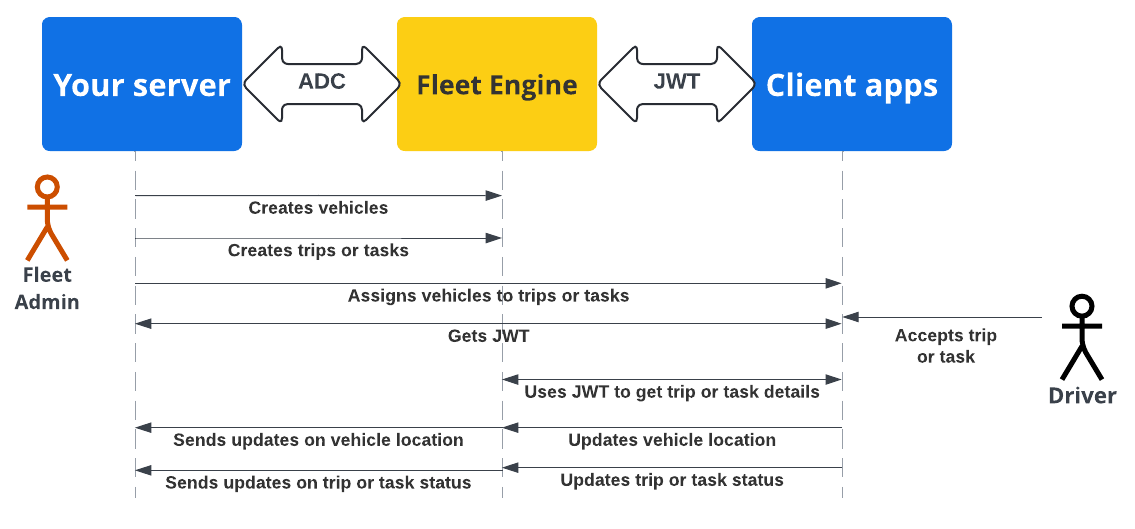
आपका बैकएंड सर्वर, Fleet Engine में वाहन और यात्राएं या टास्क बनाता है.
आपका बैकएंड सर्वर, किसी वाहन को यात्रा या टास्क असाइन करता है: ड्राइवर ऐप्लिकेशन चालू होने पर, असाइनमेंट की जानकारी हासिल करता है.
आपका बैकएंड सर्वर: यह असाइन किए गए टास्क या यात्रा के लिए, आईएएम की सही भूमिका वाले सेवा खाते के लिए JWT पर हस्ताक्षर करता है और उसे जारी करता है.
क्लाइंट ऐप्लिकेशन: क्लाइंट ऐप्लिकेशन, मिले JWT का इस्तेमाल करके Fleet Engine को वाहन की जगह की जानकारी के अपडेट भेजता है.
आगे क्या करना है
- अपना Fleet Engine प्रोजेक्ट बनाएं.
- अपने सर्वर से JSON वेब टोकन जारी करने का तरीका जानें.
- सेवा खाते की भूमिकाओं के बारे में ज़्यादा जानें.
- JWT के बारे में ज़्यादा जानें.