

数字凭证是可通过加密方式验证的文件,可用于对用户进行身份验证、授权或提供经过验证的用户信息。这些证件(例如数字驾照 [mDL]、数字护照和身份证件)安全地存储在数字钱包中。
在线接受身份证件
Google 正在为数字钱包构建一个开放、安全、私密且基于标准的生态系统。通过集成 W3C Digital Credentials API,依赖方(应用和网站)可以无缝地向用户的 Google 钱包或任何其他合规数字钱包请求可验证的身份和年龄证明,同时最大限度地保护隐私。
Google 钱包中身份证件的用例
- 年龄验证:在购买有年龄限制的商品或进入有年龄限制的场馆之前,要求验证年龄。
- 身份验证:请求提供姓名和地址,以验证个人身份,从而确保遵守法律或防范欺诈。
- 驾驶权限:验证个人的驾驶能力(例如在租车时)。
为何要与 Google 钱包集成?
集成 Digital Credentials API 可带来战略价值,让您能够跨多种设备和浏览器,以零成本在线无缝验证身份属性。
- 免费:一站式 API,可免费从 Google 钱包(和其他合规钱包)请求和提取凭证。
- 可互操作且标准化:基于全球开放标准构建,包括 W3C 数字凭证、OpenID4VP 和 ISO 18013-5/7。这可确保与全球身份生态系统兼容,并符合欧盟的 eIDAS 2.0 框架。
- 跨浏览器和跨设备:一种可在 Web 和 Android 平台上无缝运行的统一机制。它支持多个钱包共存,为用户提供选择并推动互操作性。
- 可信、可验证的信号:不再局限于自行声明的信息。接收由政府或受信任的私营机构签发的经过加密签名的身份和年龄属性(查看支持的签发机构)。
- 顺畅的用户体验:Google 钱包已在 200 多个国家/地区的超过 30 亿台 Android 设备上推出。用户可以在应用内或网页上以原生方式出示凭证,几乎不会遇到任何阻碍。
高度注重隐私和零知识证明 (ZKP)
依赖于直接共享数据的数字身份系统通常要求用户过度共享个人信息。Google 钱包通过在现有 ISO 18013-7 mdoc 的基础上支持零知识证明 (ZKP) 来解决此问题。
ZKP 是一种加密方法,允许用户在不透露实际底层数据(例如确切出生日期)的情况下证明某个陈述(例如“我已年满 18 周岁”)。
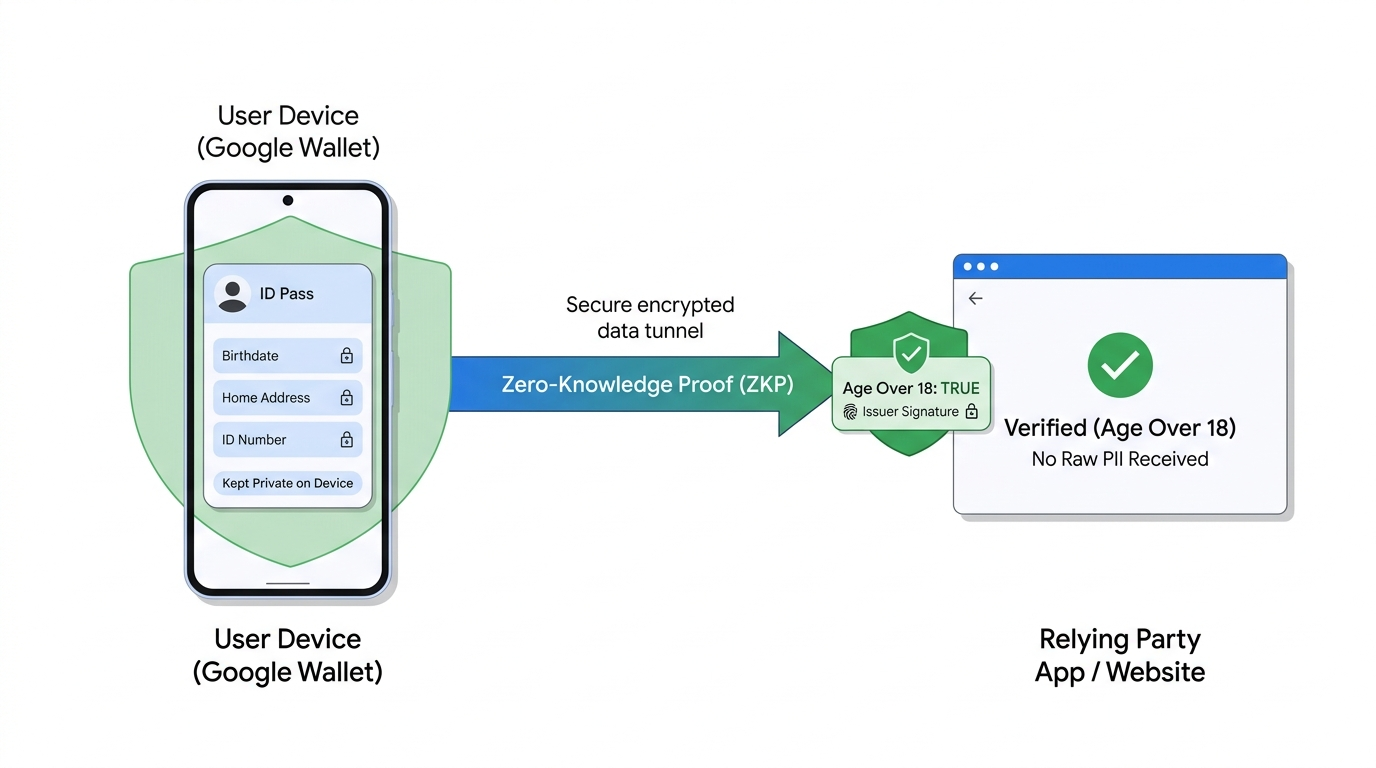
- 选择性披露:您仅请求应用场景所需的最低限度属性。
- 不可关联性:交易与设备绑定。ZKP 可确保签发方、依赖方或 Google 无法识别或跟踪凭证。
- 无服务器跟踪:Google 不会在其服务器上保存与凭证相关的数据;所有数据都会安全地存储在用户设备上的受信任容器中。
- 用户同意:应用无法在不通知用户的情况下查询钱包。为保护隐私,该 API 必须由用户调用,并且在共享数据之前需要进行用户身份验证(生物识别、PIN 码或解锁图案)。
用户体验
无论是为了观看受限内容而验证年龄,还是为了完成新手入门流程而分享身份信息,用户都能享受顺畅无阻的体验。
1. 标准应用内 / 网页流程
当用户点击“使用数字身份证件进行验证”按钮时,Credential Manager(在 Android 设备上)或浏览器会将请求与符合条件的凭证进行匹配。
 |
 |
 |
 |
 |
| 系统提示用户在应用或网站中验证年龄 | 用户看到可用的符合条件的凭证 | 用户在 Google 钱包中看到确认页面 | 用户进行身份验证以确认共享 | 发送到应用或网站的数据 |
核心要点
- 应用或网站可以灵活地创建 API 入口点。如第 1 步所示,我们建议您显示一个通用按钮,例如“使用数字身份证件进行验证”,因为我们预计,随着时间的推移,除了 Google 钱包之外,还会有其他选项可通过该 API 使用。
- 第 2 步中的选择器界面由 Android 呈现。系统会根据每个钱包提供的注册逻辑与依赖方发送的请求之间的匹配情况,确定符合条件的凭证。
- 第 3 步由 Google 钱包呈现。Google 钱包会在此屏幕上显示开发者提供的名称、徽标和隐私权政策。
2. 跨设备流程
用户可以使用自己的设备向其他设备出示凭证(例如,向桌面版网站网络浏览器出示身份证件)。
 |
 |
 |
 |
| 在桌面版网站上提示用户验证年龄 | 用户看到一个二维码,扫描后即可使用移动设备继续演示 | 用户通过手机出示凭证 | 用户验证完成 |
注意:只有在合作伙伴已实现签名请求时,才能使用跨设备流程。
3. 无可用数字身份证件流程
如果用户没有凭证或未安装 Google 钱包应用,系统会引导他们顺畅地创建凭证或安装应用。如果用户未安装应用,则会转至 Play 商店。如果用户已安装该应用但没有 ID,则可以通过半屏界面创建 ID,而无需离开您的应用。
添加数字身份证件流程
 |
 |
 |
| 系统提示用户在应用或网站中验证年龄 | 用户看到选择钱包以添加数字身份证件的选项 | 用户被引导至 Google 钱包,以添加数字身份证件 |
注意:此流程目前仅适用于请求身份证件的 RP。
没有可用的数字版身份证件
如果用户选择“使用数字身份证件进行验证”,但 RP 未请求身份证件,或者用户没有符合条件的身份证件,系统会向用户显示此出错提示。
 |
 |
| 系统提示用户在应用或网站中验证年龄 | 如果用户没有数字身份证件,系统会显示错误 |
后续步骤
准备好接受数字身份证件了吗?首先选择您的路径,在信赖方、验证方注册机构和现场验证之间进行选择,然后按照分步集成指南操作。
如需查看有关新手入门和使用入门的常见问题解答,请参阅数字身份和凭证常见问题解答。
当面(线下)接受身份证件
Google 钱包中的身份证件基于国际移动驾照标准 ISO 18013-5。这意味着:
- 身份证件上的所有数据都经过加密签名,可确保安全、顺畅地进行验证
- 只需轻触 NFC 或扫描二维码,即可顺畅出示身份证件,并通过 BLE 传输数据
- 用户可以在分享前查看请求的数据,并且只需分享与交易相关的元素,而无需分享其整个身份证件
- 用户必须先在设备上进行身份验证,然后才能分享
- 任何接受 Google 钱包中身份证件的设备都可以接受来自任何其他应用或钱包(只要这些应用或钱包实现了此标准)的身份证件
- 无需将 mDL 列入许可清单:如果您的读取器终端已支持标准 ISO/IEC 18013-5 mdoc 检索,您就可以从 Google 钱包请求移动驾照 (
org.iso.18013.5.1.mDL),而无需等待列入许可清单或完成初始配置(注意:身份证件目前仅支持在线出示,不支持当面出示)
如需了解完整的实现详情,请参阅当面接受(离线)。
如需了解 Google 钱包中的身份证件如何运作,请观看此视频,其中展示了身份证件的呈现方式: