

Die Sandbox ist eine Testumgebung für den Identitätsdienst von Google Wallet. Dabei werden Test-IDs anstelle von echten IDs verwendet, sodass Sie Ihre Integration erstellen und debuggen können, ohne Produktionsdaten zu ändern.
Standardmäßig wird Google Wallet im Produktionsmodus mit echten amtlichen Ausweisen ausgeführt. In diesem Schritt wechselst du mit einem Testgerät in den Sandbox-Modus und konfigurierst deinen Server für Sandbox-Anfragen und -Antworten.
Wähle deinen Weg RP, VR oder persönlich
Schritte auf dieser Seite
Vorbereitung
- Ein Android-Gerät, das Sie zurücksetzen können. Wenn du zur Sandbox wechselst, werden die vorhandenen Wallet-Produktionsdaten des Geräts gelöscht. Verwende daher nicht dein privates Smartphone.
- Ein @gmail.com-Google-Konto, das auf diesem Gerät in Google Wallet angemeldet ist.
- Nur für Verifizierungs-Registrare: Reichen Sie das Onboarding-Formular für Verifizierungs-Registrare mit Ihren Sandbox- und Produktions-Root-CA-Zertifikaten ein, damit Google Ihre Sandbox-Root-CA dem Sandbox-Trust-Store hinzufügen kann. Siehe Schritt 5.A: Aufnahmeformular und Root-Zertifikate einreichen und Nutzungsbedingungen akzeptieren.
Schritt A: Sandbox-Zugriff für Ihr Testkonto anfordern
Die Option zum Wechseln zwischen Sandbox und Produktion ist standardmäßig ausgeblendet. Damit du die Einstellung auf deinem Testgerät aktivieren kannst, muss dein Google-Konto der Sandbox-Zulassungsliste hinzugefügt werden:
- Fülle das Anfrageformular für den Zugriff auf die Google Pay-Sandbox mit dem Google-Konto aus, das du in Google Wallet verwendest.
- Wenn du in einem Land oder einer Region testest, in der digitale Ausweise noch nicht offiziell eingeführt wurden, sende die Gmail-Adressen deiner Testkonten per E-Mail an
wallet-identity-rp-support@google.com.
Schritt B: Gerät in den Sandbox-Modus versetzen
- Öffnen Sie auf Ihrem Android-Testgerät die Einstellungen.
- Tippen Sie ganz oben auf dem Bildschirm auf Ihr Google-Konto / Profilbild. Dort werden Ihr Name und „Google-Dienste und ‑Einstellungen“ angezeigt.
- Wenn Sie dazu aufgefordert werden, wählen Sie Ihr Profil aus und tippen Sie dann auf Alle Dienste.
- Gehen Sie zur Kategorie Sonstige und tippen Sie auf TapAndPay Environment. Wenn die Option TapAndPay Environment nicht angezeigt wird, starte dein Gerät neu und beginne noch einmal bei Schritt 1. Wenn sie immer noch fehlt, prüfen Sie, ob Ihr Konto auf der Sandbox-Zulassungsliste steht (Schritt A).
Tippen Sie auf das Drop-down-Menü und wählen Sie SANDBOX aus.

In einem Dialogfeld werden Sie darüber informiert, dass sich die Umgebung geändert hat. Tippe auf OK und starte dein Gerät neu.

Öffnen Sie Google Wallet nach dem Neustart. Wenn das folgende Dialogfeld angezeigt wird, beenden Sie Google Wallet und öffnen Sie die App wieder, damit sie mit der Sandbox-Umgebung synchronisiert wird:

Schritt C: Prüfen, ob sich das Gerät im Sandbox-Modus befindet
- Öffnen Sie die Google Wallet App .
- Tippen Sie rechts oben auf Ihr Profilbild oder Ihr Konto > Wallet-Einstellungen.
- Gehen Sie zum Seitenende. Wenn eine Bestätigungsmeldung mit dem Text SANDBOX angezeigt wird, ist dein Gerät für Aufrufe in der Sandbox-Umgebung konfiguriert. Wenn keine Meldung angezeigt wird, befindet sich die App im Produktionsmodus.


Auf einigen Geräten wird Google Wallet nicht in den Google Einstellungen angezeigt. Wenn du die Google Wallet-Einstellungen auf diesen Geräten öffnen möchtest, verwende adb mit dem folgenden Befehl:
adb shell am start -n com.google.android.gms/com.google.android.gms.tapandpay.settings.TapAndPaySettingsActivity
Zurück zur Produktion wechseln
Wiederholen Sie Schritt B, wählen Sie aber PRODUCTION anstelle von SANDBOX aus.
Wear OS-Geräte
Wenn du den Sandbox-Modus auf einem verbundenen Wear OS-Gerät aktivieren möchtest, füge eine leere Datei hinzu und starte das Gerät neu:
adb shell touch /sdcard/Download/android_pay_env_override_sandboxadb reboot
Wenn du zurück in den Produktionsmodus wechseln möchtest, lösche die Datei und starte das Gerät neu:
adb shell rm /sdcard/Download/android_pay_env_override_sandboxadb reboot
Schritt D: Server für Sandbox konfigurieren
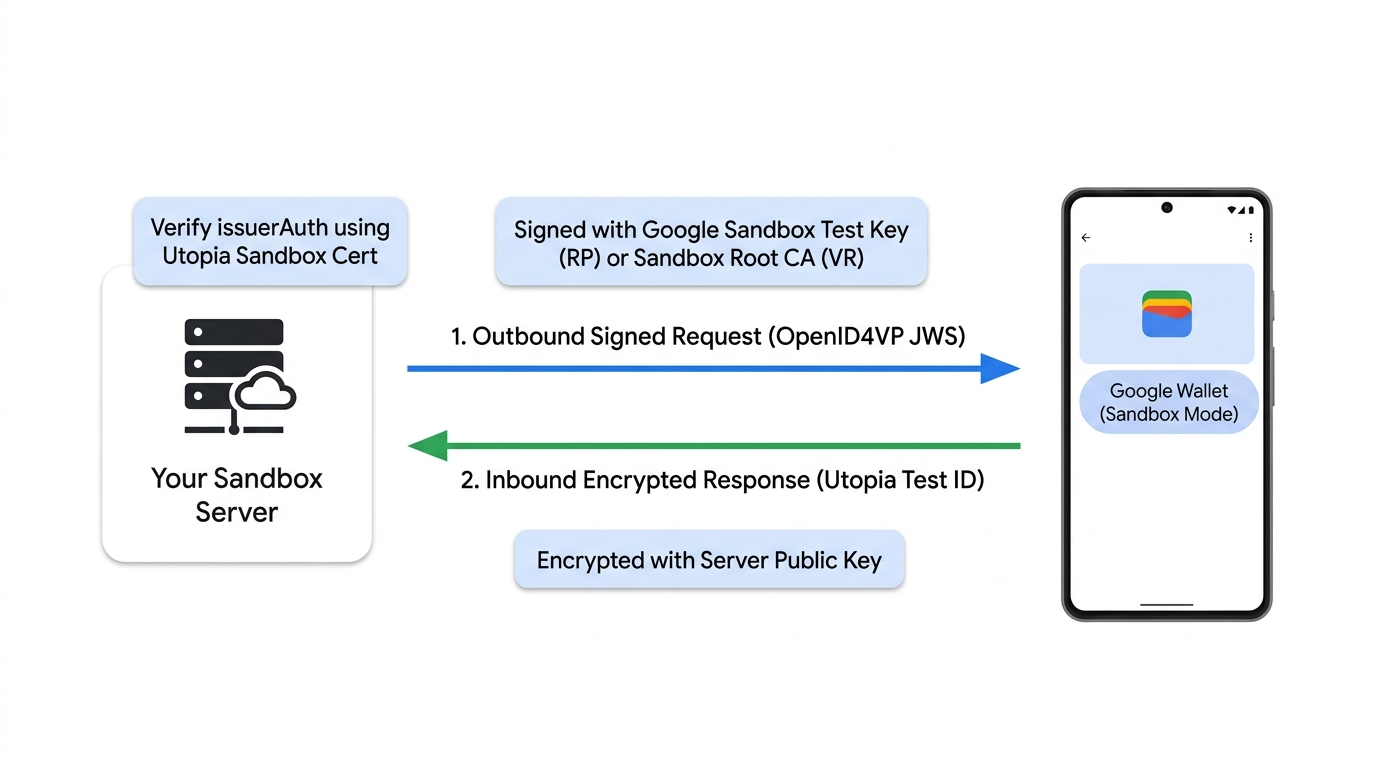
In der Sandbox benötigt Ihr Server zwei Dinge:
- Fordern Sie Signaturanmeldedaten an, die von der Sandbox von Google Wallet als vertrauenswürdig eingestuft werden:
- Relying Parties: Verwenden Sie das von Google vorab vertrauenswürdige Sandbox-Testschlüsselpaar und die folgenden Beispielmetadaten. Sie müssen kein Formular einreichen.
- Verifier Registrars: Signieren Sie Anfragen mit einem untergeordneten Zertifikat, das von Ihrer eigenen Sandbox-Root-Zertifizierungsstelle ausgestellt wurde (nachdem Google es dem Sandbox-Trust-Store hinzugefügt hat), und generieren Sie Ihre eigenen
gw_rp_metadata_bytes, wie in Schritt 3.A: CA-Zertifikatsprofil und CBOR-Metadaten konfigurieren beschrieben.
- Trust-Anchor für die Antwortbestätigung: Sowohl vertrauende Seiten als auch Verifizierer-Registrare müssen das Utopia Sandbox-Zertifikat dem Trust Store ihres Servers hinzufügen, um Antworten von einer Sandbox-Test-ID zu validieren.
Sandbox-Testschlüssel und ‑metadaten (Relying Parties)
Wenn Sie signierte Anfragen in der Sandbox-Umgebung testen möchten, ohne Ihre eigenen Produktionsschlüssel zu registrieren, können Sie das folgende Testschlüsselpaar verwenden. Diese Schlüssel sind in der Sandbox-Umgebung vorab vertrauenswürdig.
Anleitung
- Verwenden Sie den privaten Testschlüssel, um Ihre Anfrage (JWS) zu signieren.
- Betten Sie das öffentliche Testzertifikat in den Header
x5cIhrer Anfrage ein. - Legen Sie für
client_iddenx509_hashdieses Zertifikats fest. Weitere Informationen zur Berechnung des Hashwerts finden Sie unter Signierte Anfragen. - Legen Sie
gw_rp_metadata_bytesinclient_metadataauf die folgenden Test-Metadaten der vertrauenden Seite (Base64url CBOR) fest.
Privater Schlüssel (PEM):
-----BEGIN PRIVATE KEY-----
MIGHAgEAMBMGByqGSM49AgEGCCqGSM49AwEHBG0wawIBAQQggRmIZIHQhXcYIeZ7
KSqS/WwJrsOetdI8ZE4HG0fd+3uhRANCAAR3GR6mdt/NOErO7+XtKqo7orgXWPMI
jEQDeE1PP4KWXTBAhuewPvF8uOiYakz5Jqd1kEFKfiecZEZRrLnC7U+e
-----END PRIVATE KEY-----
Relying Party Metadata (Base64url CBOR):
2BhY56Juc2NoZW1hX3ZlcnNpb25idjFnZGlzcGxheaNsZGlzcGxheV9uYW1leBhURVNUIFVTRSBPTkxZIFNhbmRib3ggUlBobG9nb191cml4YWh0dHBzOi8vZm9udHMuZ3N0YXRpYy5jb20vcy9pL3Byb2R1Y3Rsb2dvcy9nb29nbGVnL3Y2L3dlYi02NGRwL2xvZ29fZ29vZ2xlZ19jb2xvcl8xeF93ZWJfNjRkcC5wbmdycHJpdmFjeV9wb2xpY3lfdXJpeCNodHRwczovL3BvbGljaWVzLmdvb2dsZS5jb20vcHJpdmFjeQ
Relying Party Metadata (CBOR Dump):
#24# .bstr

{
  "schema_version": "v1",
  "display": {
    "display_name": "TEST USE ONLY Sandbox RP",
    "logo_uri": "https://fonts.gstatic.com/s/i/productlogos/googleg/v6/web-64dp/logo_googleg_color_1x_web_64dp.png",
    "privacy_policy_uri": "https://policies.google.com/privacy"
  }
}
Öffentliches Zertifikat (PEM):
Certificate:
    Data:
        Version: 3 (0x2)
        Serial Number:
            97:99:aa:8b:09:93:5a:20:c1:8b:27:6c:e2:da:91:97:f2:b7:79:8d
        Signature Algorithm: ecdsa-with-SHA256
        Issuer: O=Google, OU=Wallet, CN=TEST USE ONLY Sandbox RP
        Validity
            Not Before: Jun  2 00:39:54 2026 GMT
            Not After : Jun  2 00:39:54 2027 GMT
        Subject: O=Google, OU=Wallet, CN=TEST USE ONLY Sandbox RP
        Subject Public Key Info:
            Public Key Algorithm: id-ecPublicKey
                Public-Key: (256 bit)
                pub:
                    04:77:19:1e:a6:76:df:cd:38:4a:ce:ef:e5:ed:2a:
                    aa:3b:a2:b8:17:58:f3:08:8c:44:03:78:4d:4f:3f:
                    82:96:5d:30:40:86:e7:b0:3e:f1:7c:b8:e8:98:6a:
                    4c:f9:26:a7:75:90:41:4a:7e:27:9c:64:46:51:ac:
                    b9:c2:ed:4f:9e
                ASN1 OID: prime256v1
                NIST CURVE: P-256
        X509v3 extensions:
            X509v3 Subject Key Identifier:
                29:CA:DA:07:9B:1F:68:FA:80:01:E1:68:E3:38:E8:5A:5C:28:B1:6A
            X509v3 Authority Key Identifier:
                29:CA:DA:07:9B:1F:68:FA:80:01:E1:68:E3:38:E8:5A:5C:28:B1:6A
            X509v3 Basic Constraints: critical
                CA:TRUE
            1.3.6.1.4.1.11129.10.1:
                . ...?..!H.Z\j...uT2. .u.:.O.... 0
    Signature Algorithm: ecdsa-with-SHA256
    Signature Value:
        30:46:02:21:00:91:94:fa:b9:85:82:92:bd:6a:98:44:73:ec:
        30:26:1f:92:01:8f:5b:06:d7:8f:21:34:dc:76:f0:89:3c:04:
        8c:02:21:00:ae:3e:9d:46:99:bd:63:7a:cc:59:30:66:48:d0:
        75:cc:c9:82:07:ca:39:f1:f0:df:2b:07:7b:32:b9:5b:3f:0a

-----BEGIN CERTIFICATE-----
MIICFDCCAbmgAwIBAgIVAJeZqosJk1ogwYsnbOLakZfyt3mNMAoGCCqGSM49BAMC
MEUxDzANBgNVBAoMBkdvb2dsZTEPMA0GA1UECwwGV2FsbGV0MSEwHwYDVQQDDBhU
RVNUIFVTRSBPTkxZIFNhbmRib3ggUlAwHhcNMjYwNjAyMDAzOTU0WhcNMjcwNjAy
MDAzOTU0WjBFMQ8wDQYDVQQKDAZHb29nbGUxDzANBgNVBAsMBldhbGxldDEhMB8G
A1UEAwwYVEVTVCBVU0UgT05MWSBTYW5kYm94IFJQMFkwEwYHKoZIzj0CAQYIKoZI
zj0DAQcDQgAEdxkepnbfzThKzu/l7SqqO6K4F1jzCIxEA3hNTz+Cll0wQIbnsD7x
fLjomGpM+SandZBBSn4nnGRGUay5wu1PnqOBhTCBgjAdBgNVHQ4EFgQUKcraB5sf
aPqAAeFo4zjoWlwosWowHwYDVR0jBBgwFoAUKcraB5sfaPqAAeFo4zjoWlwosWow
DwYDVR0TAQH/BAUwAwEB/zAvBgkrBgEEAdZ5CgEEIgQg5taUP70bIUiJWlxqkwYP
dVQyoyCvdaw62E8u4ASBIDAwCgYIKoZIzj0EAwIDSQAwRgIhAJGU+rmFgpK9aphE
c+wwJh+SAY9bBtePITTcdvCJPASMAiEArj6dRpm9Y3rMWTBmSNB1zMmCB8o58fDf
Kwd7MrlbPwo=
-----END CERTIFICATE-----
Sandbox-IACA-Root-Zertifikat (alle Partner)
In der Sandbox bereitgestellte Testausweise werden von der Sandbox-Ausstellungsstelle von Google (Utopia) signiert. Wenn du die issuerAuth-Signatur von Antworten, die von einem Sandbox-Test-digitalen Identitätsnachweis zurückgegeben werden, kryptografisch validieren möchtest, füge dieses Root-Zertifikat dem Trust Store deines Prüfers hinzu. Vertraue ihm nicht in der Produktion:
| Umgebung | Aussteller / Land | Art der Qualifikation | IACA-Root-Zertifikat |
|---|---|---|---|
| Sandbox | Utopia | Digitaler Identitätsnachweis (com.google.wallet.idcard.1) |
Utopia Sandbox-Zertifikat herunterladen |
Eine Liste der IACA-Root-Zertifikate für die Produktion in den unterstützten US-Bundesstaaten und Ländern finden Sie unter Unterstützte Aussteller und IACA-Zertifikate.
Sandbox-Verfügbarkeit
Für die Sandbox-Umgebung gibt es im Unterschied zu unserer Produktionsumgebung keine SLAs zur Verfügbarkeit. Wenn Sie auf einen Fehler stoßen, der Ihrer Ansicht nach auf einen Sandbox-Ausfall zurückzuführen ist, warten Sie bitte, bis ein Arbeitstag in den USA vergangen ist, bevor Sie sich an uns wenden. Ausfälle werden in der Regel innerhalb dieses Zeitraums behoben. Aufgrund der potenziellen Ausfallzeiten sollten Sie keine Ihrer kritischen Release-Prozesse so gestalten, dass sie von der Sandbox-Umgebung abhängig sind.
Nächster Schritt
Schritt 2: Test-ID erstellen →