

本指南介绍了 Google Ads 和 Google Ads API 用户的安全要求,包括在生成 OAuth 2.0 刷新令牌时必须进行通行密钥身份验证,以及针对受经理账号安全要求约束的账号进行两步验证 (2SV)。
通行密钥是什么?
通行密钥是一种多重身份验证 (MFA) 方式,它将公钥加密技术与设备现有的安全机制(例如指纹、面部扫描或屏幕锁定数字密码)相结合,用于验证账号所有者的身份。通行密钥将设备所有权(“您拥有的东西”,例如您的移动设备或 FIDO2 密钥)与如何解锁设备的知识(“您知道的东西”)相结合,提供了一种方便的密码替代方案。
通行密钥被认为比标准两步验证(也称为双重身份验证或 2FA)更安全,原因如下:
- 与网域绑定:通行密钥与特定网域(例如
google.com)相关联,无法在冒充原始网站的欺诈性网站(例如google-fake.com)上使用。 - 设备绑定:通行密钥通过设备的本地身份验证进行锁定,需要用户亲自到场才能解锁。
- 没有可窃取的机密信息:通行密钥在您的设备和服务器之间使用公钥加密质询-响应方法,不使用可被拦截的动态密码或密码。
设置通行密钥
如需设置通行密钥,请按以下步骤操作:
- 前往 g.co/passkeys,然后登录您的 Google 账号。
- 点击创建通行密钥。
- 按照设备上的提示创建通行密钥。
通行密钥使用要求
以下部分详细介绍了使用 Google Ads 和 Google Ads API 的通行密钥要求。
Google Ads 要求
Google Ads 支持使用通行密钥登录账号。部分广告客户可能需要使用通行密钥来授权在其 Google Ads 账号中执行敏感操作。
Google Ads API 要求
Google Ads API 要求所有用户在按照用户身份验证工作流生成 OAuth 2.0 刷新令牌时,必须使用通行密钥进行身份验证。如果您尚未创建通行密钥,系统会提示您创建一个(新通行密钥需要经过长达 7 天的安全延迟期,才能用于完成身份验证工作流)。其他身份验证方式将不再受支持,包括仅使用密码或标准两步验证机制(例如短信验证码或基于时间的一次性验证码 [TOTP])的方式。
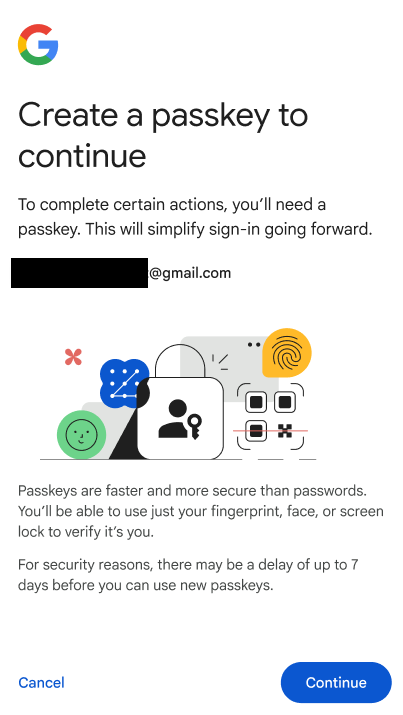
现有的 OAuth 刷新令牌不受此项要求的影响。它们将继续正常运作,系统也不会在获取 OAuth 访问令牌时提示用户重新授权。
什么是两步验证?
两步验证 (2SV) 也称为双重身份验证 (2FA),是 MFA 的一种形式,除了用户名和密码之外,还添加了第二个所有权因素(“您拥有的东西”)。
两步验证比单因素身份验证系统更安全,后者仅使用用户名和单一知识因素(“您知道的信息”,通常是密码)进行身份验证。要求进行第二重验证可以让未经授权的用户更难入侵您的账号。密码可能会泄露,但使用两步验证意味着,仅凭已泄露的密码不足以获得访问权限。
两步验证要求
以下部分详细介绍了使用 Google Ads 和 Google Ads API 的两步验证要求。
Google Ads 要求
Google Ads 支持经理账号的必要安全设置,让经理账号管理员能够对经理账号当前及将来拥有管理员所有权的所有子账号强制执行最低安全设置。其中一项政策允许经理账号的管理员要求所拥有子账号的用户为其账号启用两步验证登录设置。
Google Ads API 要求
如需使用用户身份验证工作流生成 OAuth 2.0 刷新令牌,Google Ads API 需要使用通行密钥,而不是标准的两步验证。
当经理账号强制执行两步验证时,现有的 OAuth 刷新令牌会继续有效,系统不会在获取 OAuth 访问令牌时提示用户重新授权。不过,在用户在其 Google 账号中启用两步验证之前,对受该强制要求约束的账号发出的 Google Ads API 调用会失败,并显示 TWO_STEP_VERIFICATION_NOT_ENROLLED 错误。